Limit Planları
Buradaki her ekran ve uç nokta — planlar, atamalar ve Toplu Atama dahil — Kimlik ve Erişim Kontrolü izin grubuyla erişilir (bkz. Erişim Kontrolü ve Roller): okumak için Görüntüle, yazmak için Yönet yetkisi gerekir. Bütçeler izin grubu da limit atamaları ve kullanım raporları için Kimlik ve Erişim Kontrolü'nün yerine kabul edilmeye devam eder.
İki plan türü de bir lisans modülüne bağlı değildir, ne API düzeyinde ne ekranda: API İstek Sayısı ve AI Token Limiti planları, lisansı AI Gateway'i içermeyen bir kurulumda da ekranlardan, Yönetim API'sinden ve APIops'tan lisanslı kurulumla aynı biçimde oluşturulur, listelenir, aktifleştirilir ve atanır. Yeni plan penceresindeki tür seçimi ve kimliklerin Limitler sekmesi iki türü de sunar, plan listesi iki sekmeyi de gösterir. Modülün hâlâ belirlediği şey menüdür: Limit Planları her zaman Kimlik Yönetimi altında listelenir; AI Gateway menü grubu onu yalnızca Kimlik Yönetimi'ni açamayan proje üyeleri için ayrıca listeler, modül yoksa bu grubun kendisi gizlenir. Mevcut bir planın türü her durumda salt okunurdur.
Kavramlar
Limit Planı ekranı üç ayrı fikri birbirinden ayırır: bir plan neyin, hangi değerlerle sınırlandığını tarif eder; Hedef Kitle planın hangi çağıranları sınırladığını söyler; Durum (Aktif ya da Pasif) planın gateway'lerde uygulanıp uygulanmadığını belirler.
| Kavram | Anlamı |
|---|---|
| Limit Planı | Adlandırılmış, yeniden kullanılabilir bir limit tarifi. Bir kez tanımlanır, birçok kimliğe uygulanır. Aktif bir plan kaydedildiğinde ona bağlı herkes yeni değeri hemen alır. |
| API ve Endpoint Limitleri / LLM Gateway, Model ve Sağlayıcı Limitleri | Belirli bir API, endpoint, API grubu ya da LLM Gateway, model, sağlayıcı için ayrı limit. Her satır kendi sayacıyla sayılır. Planın, tüm istekleri kapsayan kendi limiti yoktur: her limit hedefini adlandırır. |
| Hedef Kitle | Planın sınırladığı çağıranlar: seçilen kimlikler ve bir koşula uyan çağıranlar. |
| Sayım | Bir plan bir kuruma ya da tüketiciye eklenirken, sayacın nasıl tutulacağı: altındaki herkes için tek sayaç mı, yoksa her kimlik için ayrı sayaç mı. |
Bir istek, kendisine uyan her limitten geçmek zorundadır: kendisine uyan her API, endpoint ya da hedef limiti ayrı ayrı sayılır. İlk dolan limit isteği durdurur.
Plan Türleri
Plan oluşturulurken iki türden biri seçilir. Tür, plan oluşturulduktan sonra değiştirilemez.
AI Token Limiti — dakika, saat, gün ve ay bazlı token limitleri, USD bütçeleri ve istek sayısı (LLM çağrısı) limitleri; her limitte uyarı eşikleri ile sert sınır ve bir limit dolduğunda ne olacağını belirleyen bir aksiyon. Her limit hedefini adlandırır: bir LLM Gateway, tek bir LLM sağlayıcısının tek bir modeli ya da bir sağlayıcı. Bir çağrı, kendisine uyan her limitte sayılır.
API İstek Sayısı — plan gövdesi bir pencere listesidir. Her pencere şu alanları taşır:
| Alan | Anlamı |
|---|---|
| İstek Sayısı | Süre içinde izin verilen en fazla istek sayısı. |
| Her ve Birim | Sürenin kaç birimden oluştuğu ve birimi: saniye, dakika, saat, gün ya da ay. Örneğin 5 ve dakika, her 5 dakika demektir. Boş bırakılırsa 1 kabul edilir. |
| Pencere Tipi | Sabit (takvime hizalı), sayacı takvime hizalı sınırda sıfırlar (örneğin her dakikanın başında). Kayan, her istekte geriye doğru son süreyi sayar; sınırda ani artış olmaz: bir dakikanın sonunda limitinin tamamını kullanan istemci, sonraki dakikanın başında aynı sayıyı yeniden gönderemez. |
| Sayım Modu | Tüm istekler: reddedilen istek de ulaştığı her limitte sayılır; limit üstünde istek göndermeye devam eden istemci daha uzun süre engellenir. Kayan periyotta reddedilen istekler son periyotta kalır; dakika limitinin reddettiği istek gün limitini de tüketir. Sabit periyotta iki mod, periyot bitene kadar aynı istekleri engeller. Yalnız kabul edilenler: yalnız backend'e giden istekler sayılır; ticari kota için doğru seçimdir. |
| Limit Değişimi Davranışı | Bu limit değiştiğinde mevcut kullanım sayacına ne olacağını belirler: Önceki limite kırp, Sıfırla (yalnız limit arttığında uygulanır) ya da Dokunma (sayaç değerini korur ve yeni limit bir sonraki istekten itibaren uygulanır; sayaç yeni limite ulaşmışsa istekler süre bitene kadar reddedilir). Varsayılan: Dokunma. |
Birden fazla süre eklerseniz hepsi birlikte uygulanır. Örneğin saniyede 10 ve günde 10.000 istek tek bir planın iki penceresidir: saniye limiti ani yüklenmeyi keser, gün limiti toplam kullanımı sınırlar; herhangi biri aşılınca istek reddedilir. Aynı süre bir planda iki kez kullanılamaz.
Limit Planları Ekranı
Kimlik Yönetimi → Limit Planları ekranına (Kimlik Yönetimi'ne erişemeyen proje üyeleri için AI Gateway → Limit Planları) ulaşılır.
Ekran, menünün kapsamındaki tüm planları tek bir tabloda listeler. Her satır planın Ad'ını (altında açıklaması), Tür'ünü, Tanıma Yöntemi'ni, Hedef Kitle'sini (varsa bekleyen kimlik sayısıyla), Durum'unu (Aktif ya da Pasif) ve Son Güncelleme bilgisini (tarih, saat, kullanıcı) gösterir; Yönetim altında Proje sütunu da eklenir. Satıra tıklamak plan sayfasını açar; satırın "⋯" menüsünde Düzenle, Dışa Aktar, Çoğalt, Denetim ve Sil bulunur. Tablo varsayılan olarak sayfa başına 10 plan gösterir (10, 25, 50 ya da 100).
Tablonun üstündeki süzgeçler listeyi daraltır; silgi düğmesi hepsini temizler:
| Süzgeç | Daralttığı |
|---|---|
| Arama | Ad ya da açıklama |
| Tüm API proxy'ler / Tüm AI proxy'ler | Limitleri seçilen API proxy'lere ya da LLM Gateway'lere ulaşan planlar |
| Tüm türler | API İstek Sayısı ya da AI Token Limiti; Yönetim altında Abonelik planı da (bkz. Abonelik Planına Ait Profiller) |
| Tüm tanıma yöntemleri | Kimlik Doğrulama ya da İstek Değişkeni |
| Tüm durumlar | Aktif ya da Pasif |
| Tüm projeler | Yalnız Yönetim altında: bir ya da birkaç proje ya da yönetim kataloğu (admin) |
| Tüm portallar | Yalnız Yönetim altında: seçilen portalların abonelik planı profilleri |
Breadcrumb'da Toplu atama, Veriyi Aktar ve Yeni düğmeleri bulunur (bkz. Toplu Atama).
Hiçbir şey eşleşmediğinde ekran iki mesajdan birini gösterir:
| Durum | Görünen |
|---|---|
| Bu kapsamda hiç plan yok | "Henüz limit planı tanımlanmamış." |
| Bir süzgeç hiçbir planla eşleşmiyor | "Bu filtreyle eşleşen plan yok.", bu kapsamda kaç plan tanımlı olduğunu söyleyen bir satır ve tüm süzgeçleri birlikte sıfırlayan Filtreyi temizle düğmesi |
Plan Kapsamı: Proje ya da Yönetim Kataloğu
Her plan ya tek bir projenin kendi kataloğuna ya da yönetim kataloğuna (her projenin kullanabildiği planlar; proje süzgecinde admin olarak görünür) aittir.
- Proje menüsü yalnız aktif projenin kendi planlarını listeler. Yönetim kataloğundaki bir plan orada listelenmez; ancak proje üyesi onu projesinin kimliklerine Limitler sekmesinden ekleyebilir ve orada Yönetim planı rozetini taşır. Yönetim kataloğundaki bir planı yalnız sistem yöneticisi, Yönetim menüsünden oluşturur, düzenler, aktifleştirir, pasifleştirir ya da siler.
- Yeni plan, bulunduğunuz menünün kapsamında oluşur: proje menüsündeki Yeni proje planı, Yönetim altındaki Yeni yönetim kataloğu planı oluşturur.
Bir portal API Ürününün Abonelik Planı yalnız eşleşen türde, aktif, platform kapsamlı bir plana referans verebilir; yönetim (Platform) kataloğunu, ticari planın sattığı tavanların ortak kaynağı yapan budur.
Yönetim Modu: Tüm Projeler Tek Listede
Sistem yöneticisi kataloğa Yönetim → Kimlik Yönetimi → Limit Planları yolundan da ulaşır. Bu görünüm hiçbir tek projeye ait değildir: bütün projelerin planlarını ve yönetim kataloğunu birlikte listeler; böylece bir planı, sahibi projeye geçmeden bulup düzeltebilirsiniz.
- Listenin üstündeki Tüm projeler süzgeci listeyi bir ya da birkaç projeye ya da yönetim kataloğuna (admin) daraltır. Planlar proje kapsamlı kalır: süzgeç yalnız neyin gösterileceğini belirler, bir planı projeler arasında taşımaz.
- Bir satırı düzenlemek, aynı plan sayfasını planın sahibi projede açar. Aktifleştirme, pasifleştirme ve silme burada da aynı çalışır.
- Toplu atama burada yönetim kataloğundaki planları tüm projelerin kimliklerine atar (proje menüsündeki kullanımı için bkz. Toplu Atama).
- Sistem yöneticisi olmayan kullanıcı bu menüde yalnız yönetim kataloğunu görür.
Abonelik Planına Ait Profiller
Bir portal abonelik planına hız limiti ya da kota girildiğinde, sistem o plana ait bir API İstek Sayısı limit profilini kendisi üretir ve planın değerleri değiştikçe günceller. Bu profiller sıradan plan gibi davranmaz:
- Yalnız Yönetim ekranında, kilit simgesiyle listelenirler. Her satır abonelik planının adını, altında API ürününü ve portalı taşır; Abonelik planı türü ve Tüm portallar süzgeci listeyi bunlara daraltır. Plan sayfası Abonelik planı rozetini taşır.
- Düzenlenemez ve silinemezler. Limitleri değiştirmenin tek yolu ilgili abonelik planının hız limiti ve kota alanlarıdır.
- Bir kimliğe plan eklerken ya da toplu atama yaparken sunulmazlar: sahibi olan plan onları kendi değerlerinden yeniden yazar, başka bir kimliği onlara bağlamak o kimliğin tavanını sessizce değiştirirdi.
- Abonelik planı silinirse ya da hız limiti ve kotası birlikte temizlenirse profil plandan ayrılır, silinmez: aktif kalır, onu kullanan kimliklere uygulanmaya devam eder ve düzenlenebilen, pasifleştirilebilen, kimliklere eklenebilen sıradan bir katalog planına dönüşür. Açıklaması, geldiği planı ve ayrılma tarihini yazacak şekilde güncellenir.
- Profilde ürünün her API'si için bir limit bulunur; her plan gibi, tüm API'leri kapsayan kendi limiti yoktur.
Yeni Plan Oluşturma
Plan listesindeki Yeni düğmesi Yeni Limit Planı penceresini açar:
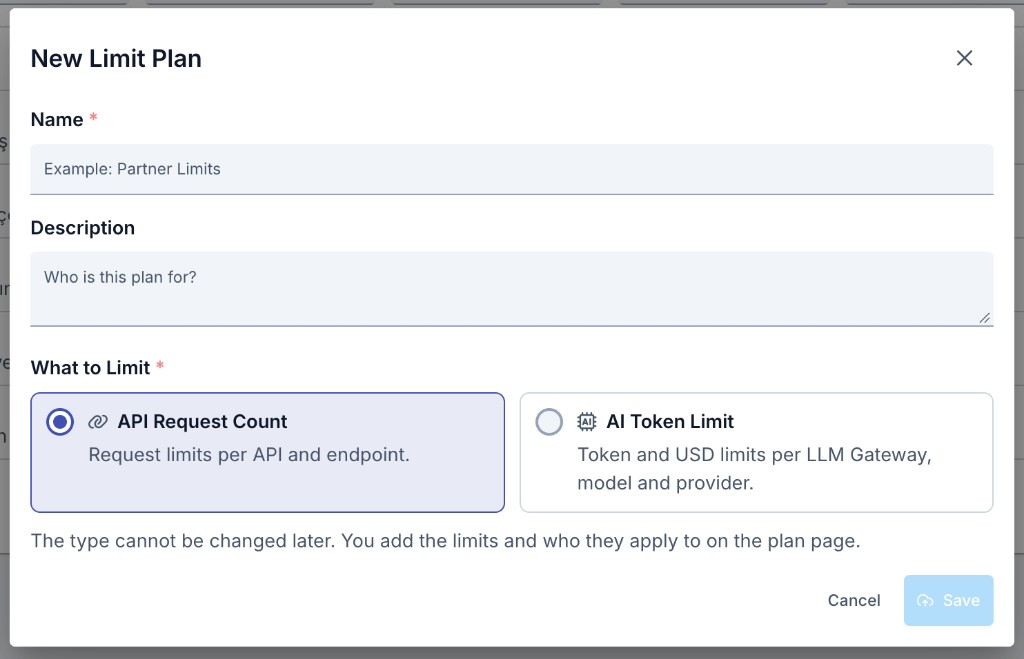
- Ad girin. Açıklama isteğe bağlıdır.
- Ne Sınırlansın altında planın türünü seçin: API İstek Sayısı (API ve endpoint bazında istek limiti) ya da AI Token Limiti (LLM Gateway, model ve sağlayıcı bazında token ve USD limitleri). Tür sonradan değiştirilemez.
- Kaydet düğmesine tıklayın.
Plan oluşur ve plan sayfası açılır. Limitleri ve kimlere uygulanacağını plan sayfasında eklersiniz. Yeni plan aktiftir, ancak limitleri ve hedef kitlesi olana kadar kimseyi sınırlamaz.
Plan Sayfası
Plan sayfasının başlığı planın adını, durumunu (Aktif ya da Pasif), açıklamasını ve abonelik planına ait bir profil ise Abonelik planı rozetini gösterir. Breadcrumb'da Geri, Nasıl Okunur kılavuzunu açan soru işareti simgesi, Değişken simgesi ve "⋯" menüsü bulunur. Menüde Durum altında Aktifleştir ya da Pasifleştir, Aktarım altında Dışa Aktar ve Çoğalt, Geçmiş altında Denetim ve en sonda Sil yer alır. Sekmeleri şunlardır:
| Sekme | İçeriği |
|---|---|
| Tanım | Genel bilgiler (ad, tür, durum, son güncelleme, açıklama), Limit Dolunca davranışını da içeren Gelişmiş Ayarlar ve planın nasıl çalıştığını anlatan Nasıl çalışır özeti. |
| Hedef Kitle | Planın sınırladığı çağıranlar. |
| API/Endpoint Limitleri ya da AI Limitleri | API, endpoint, API grubu ya da AI hedefi bazındaki limitler. İsim, plan türüne göre değişir. |
| Koşul | Planın hangi istekleri sayacağını ve engelleyeceğini belirleyen istek koşulu. |
| Hata Mesajı Özelleştirme | Limit aşıldığında ya da hedef kitle bir çağıranı reddettiğinde dönen mesajlar. |
Her kartın kendi Yapılandır düğmesi vardır ve yan çekmece açar. Aktif bir planda çekmece kaydedilirken önce değişiklikler listelenir, ardından gateway'lerde hemen uygulanır ("Kaydedildi. Gateway'lerde hemen uygulanıyor."). Pasif bir planda değişiklikler kaydedilir ve plan aktifleştirilince uygulanır. Çoğalt, planın limitlerini yeni bir plana kopyalar; Hedef Kitle kopyalanmaz.
Limitler
Bir plan bir ya da birkaç limit taşır ve her limit hedefini adlandırır. Planın, bir kimliğin tüm isteklerini kapsayan kendi limiti yoktur.
API İstek Sayısı planında API ve Endpoint Limitleri kartı bulunur. Limit Ekle ile eklenen her satır bir API'yi, API grubunu ya da seçilen endpoint'leri hedefler: tüm endpoint'ler tek sayaçla sayılabilir, ya da yalnız seçilen endpoint'ler sayılır ve her biri kendi sayacını taşır. Grup limiti, gruba gelen isteklerin toplamını sayar. API listesinde LLM Gateway'ler de yer alır; böylece bir LLM Gateway'in istek sayısını API İstek Sayısı planında sınırlayabilirsiniz (token, USD ve çağrı sayısı kullanımı AI Token Limiti planında sınırlanır).
AI Token Limiti planında LLM Gateway, Model ve Sağlayıcı Limitleri kartı bulunur. Limit Ekle ile eklenen her satırın Hedef Türü LLM Gateway, Model ya da Sağlayıcı'dır. LLM Gateway satırında proje, LLM Gateway ve isteğe bağlı olarak ortam seçilir; model ya da sağlayıcı satırı bir projeye bağlı değildir.
Bir sağlayıcının tek bir modeli. Model limiti tek bir LLM sağlayıcısının tek bir modelini adlandırır: çekmece önce Sağlayıcı'yı sorar ve yalnız o sağlayıcının modellerini listeler. Gateway yalnız o sağlayıcının modelinin karşıladığı trafiği sayar. Yük devretme bir isteği başka bir sağlayıcıya aktarırsa kullanım, isteği karşılayan sağlayıcının modeline yazılır. Model limiti yalnız o modeli listeleyen bir sağlayıcıyı kabul eder; bir plan limiti ya da canlı bir atama modeli adlandırdığı sürece sağlayıcı o modeli silemez. Yükseltmede yalnız model kimliğini adlandıran eski bir model limiti, planın kapsamında modeli listeleyen tek sağlayıcıya bağlanır; böyle bir sağlayıcı yoksa ya da birden fazlaysa limit kaldırılır. Değişen limitlerin sayaçları yeni pencereyle başlar.
Model listesi her modelin erişim durumunu bir rozetle gösterir. ACL (N) modelin N kimlikli bir erişim listesi olduğunu belirtir; limit yalnız bu kimliklerin isteklerini sayar. ACL (0) erişim listesinin açık ve boş olduğunu belirtir; hiçbir kimlik modeli çağıramaz. Kapalı modelin kapatıldığını belirtir; hiçbir kimlik modeli çağıramaz. Seçtiğiniz modelin erişim notu alanın altında da görünür.
Önceki sürümler, bir planın atamanın kapsadığı her şey için tek bir limit taşımasına izin veriyordu. Yükseltmede böyle bir limit, planın atamalarının adlandırdığı her hedef için aynı değerlerle, planın içine bir limit olarak taşınır. Tüm API'lerde (ya da tüm AI trafiğinde) yapılmış bir atama hedef adlandırmadığı için eski limit ona artık uygulanmaz; o planın ihtiyaç duyduğu API ya da AI limitlerini ekleyin. Sayaçlar artık limitin hedefi altında sayıldığı için mevcut dakika ve gün pencereleri bir kez yeniden başlar.
Bir hedef satırında Ortam değerleri tanımlanabilir:
- Tek bir ortamın değeri, o ortamda Tüm ortamlar değerinin yerine geçer; ikisi toplanmaz.
- Tüm ortamlar (varsayılan) değeri yoksa, listelenmeyen ortamlarda o hedef için limit uygulanmaz.
Bir satırdaki limit, kendisinden önce dolan daha düşük bir limit tarafından kapsanıyorsa satırda uyarı görünür: bu limit hiç dolmaz. Bir istek, kendisine uyan her limitte sayılır; ilk dolan limit isteği durdurur.
Kaydetme sırasında şu kurallar denetlenir: en az bir token, USD ya da istek sayısı limiti tanımlanmalıdır; günlük limit aylık limiti aşamaz; aynı süre iki kez kullanılamaz; aynı hedef planda iki kez bulunamaz; Daha ucuz modele geç seçiliyse Geçilecek Model zorunludur.
Token, USD ve İstek Sayısı Limitleri
Bir AI Token Limiti satırı, her biri dakika, saat, gün ve ay alanı olan şu limitlerin herhangi bir karışımını taşıyabilir:
| Limit | Alanlar | Notlar |
|---|---|---|
| Token | Token/Dakika, Token/Saat, Token/Gün, Token/Ay | Tam sayı. |
| Maliyet | USD/Dakika, USD/Saat, USD/Gün, USD/Ay | USD/Dakika en çok 4 ondalık basamak kabul eder (örneğin 0.0025); diğer USD alanları 2 ondalık basamak kabul eder. Model fiyatı gerektirir. |
| LLM çağrısı | İstek/Dakika, İstek/Saat, İstek/Gün, İstek/Ay | Limit Ekle ve Limiti Düzenle çekmecelerindeki İstek Limitleri grubunda. Her istek bir çağrı sayılır; en az değer 1'dir ve günlük limit aylık limiti aşamaz. |
Bir satır en az bir limit taşımalıdır. Sert Sınır (%) ile Uyarı Eşikleri (%), çekmecede ayrı bir Eşikler grubunda yer alır ve o satırın token, USD ve istek sayısı limitleri için birlikte geçerlidir; USD alanlarının grubu gerçek bir para bütçesi olduğu için Bütçe (USD) adını korur. Limit etiketi değeri, örneğin "0.5 USD / dk" ya da "1.000 istek / gün" olarak gösterir. Hedef kitle dışındaki çağıranlar için genel limitin birim listesi de istek sayısı birimlerini içerir (bkz. Hedef Kitle Dışındaki Çağıranlar).
Çağrı sayısı limitleri gateway'de kendi sayaçlarıyla, token sayaçlarından ayrı ve UTC takvim pencerelerinde tutulur. Biri dolduğunda çağrı, token limitiyle aynı hata koduyla (ERR-263) HTTP 429 alır; mesaj plandaki Hata Mesajı Özelleştirme sekmesinden özelleştirilebilir. Yalnız plan limitlerinde sayılırlar: Token Rate Limit politikası kaydederken istek sayısı limitini reddeder. Çağrı sayacı değerleri Kota Kullanımı ve Uyarılar ekranında görünmez.
Gelişmiş Ayarlar ve Limit Dolunca
Tanım sekmesindeki Gelişmiş Ayarlar kartı çoğu durumda varsayılanlarıyla yeterlidir. Kartın çekmecesinin ilk bölümü Limit Dolunca'dır; bir limit dolduğunda isteğe ne olacağını belirler.
AI Token Limiti planında:
| Seçenek | Anlamı |
|---|---|
| İsteği reddet | Çağırana HTTP 429 döner. |
| Geçir, yalnız uyar | Çağrı geçer, uyarı üretilir. |
| Daha ucuz modele geç | Limit dolunca seçilen modele (Geçilecek Model) yönlendirilir. |
| Yedeğe geç | Limit dolunca yedek sağlayıcı kullanılır. Limiti dolu bir yedek atlanır, zincirde sonraki yedek kullanılır. Çağrılabilecek yedek kalmazsa istek HTTP 429 ile reddedilir. |
API İstek Sayısı planında seçenekler İsteği reddet (HTTP 429) ve Geçir, yalnız say'dır; ikincisinde istek geçer, aşım yalnız raporlarda görünür.
Çekmecedeki diğer ayarlar:
- Geçerlilik Başlangıcı ve Geçerlilik Bitişi: plan yalnız bu tarih aralığında geçerli olur; boşsa süresizdir (iki türde de).
- Sayaç Deposuna Ulaşılamazsa: İsteği reddet ya da İsteği geçir (iki türde de).
- Bağlantı Zaman Aşımı (sn) (iki türde de).
- Kalan Limit Yanıt Başlığında: yanıta
RateLimit-Remaining,RateLimit-Limit,RateLimit-ResetveX-RateLimit-Typebaşlıklarını ekler. API İstek Sayısı planı ayrıcaX-RateLimit-Identitybaşlığını ekler. Ayar bir seçim kutusudur ve üç seçeneği vardır: Atamadan devral (varsayılan), Gösterilir ve Gösterilmez. Atamadan devral seçiliyken planı kimliğe ekleyen atamanın ayarı geçerlidir ve plan kartı Atamanın ayarı geçerli yazar. Gösterilir veya Gösterilmez seçiliyken ayarı plan belirler.
Uyarı eşikleri ile sert sınır plan geneli ayarlar değildir; her AI limitinin kendi eşikleri, çekmecesinin Eşikler grubunda bulunur. Uyarı Eşikleri (%): limitin bu yüzdelerinde uyarı üretilir; değerler 1-99 arasında ve artan sırada olmalıdır (varsayılan 50, 80, 90). Sert Sınır (%): limitin bu yüzdesinde Limit Dolunca işlemi başlar (1-100, varsayılan 100).
AI Token Limiti planında başlıklar, bu istekte kalan payı en küçük olan limiti gösterir. Token ve çağrı sayısı limitleri başlıkta görünür. USD limitleri görünmez, çünkü bunlar token ya da çağrı sayısı değildir. Bir limit dolduğunda 429 yanıtında RateLimit-Remaining değeri 0 olur. RateLimit-Reset, pencerenin bittiği ana kalan saniyedir; aylık pencerede bu değer bir günden uzun olabilir. Token Rate Limit politikasının LLM Gateway koruması bu başlıkları eklemez. Başlıklar tek parça, akışlı (SSE) ve ikili (ses, görüntü) yanıtlarda gelir.
Aynı istekte hem API İstek Sayısı planı hem AI Token Limiti planı bu başlıkları gösteriyorsa, yanıtta AI Token Limiti planının değerleri kalır. Başlıklar iki planın daha sıkı olanını seçmez. Başlıktaki sayının birimi limite göre değişir: token limitinde token, çağrı limitinde çağrı sayısıdır.
Planın kendi Sayaç Deposuna Ulaşılamazsa ve Bağlantı Zaman Aşımı (sn) değeri, planı kimliğe ekleyen atamanın cache ayarlarından önce gelir.
USD/Dakika limitinde her çağrının maliyeti, içinde bulunulan UTC dakikasında sayılır. Sert sınır yüzdesi geçerlidir. Limit aşıldığında planın aşım aksiyonu uygulanır; İsteği reddet seçiliyse yanıt HTTP 429 olur ve Retry-After dakikanın bitmesine kalan saniyedir. Kullanım raporları ve alarmlar dakika pencerelerini göstermez. Dakikalık USD sayaçları yalnızca bellekte tutulur, veritabanına kaydedilmez. Yükseltme yaparken önce Cache sunucularını, sonra Worker'ları yükseltin.
Koşul
Koşul sekmesinde tanımlanan istek koşulu yalnız bu koşulu sağlayan istekleri sayar ve engeller; diğer istekleri bu plan sınırlamaz. Boş bırakırsanız plan her istekte çalışır.
Hata Mesajı Özelleştirme
Bu sekme, planın limiti aşıldığında veya hedef kitlesi bir çağıranı reddettiğinde dönen mesajları özelleştirir; iki türde de bulunur. Özel mesaj için Mesaj Gövdesi, İçerik Tipi ve HTTP Durum Kodu girilir. Özel mesaj tanımlı değilse platform genelindeki varsayılan mesaj kullanılır; bu mesajlar Hata Mesajları ekranından da değiştirilebilir.
Hedef Kitle
Hedef Kitle sekmesi, planın hangi çağıranları sınırladığını belirler. Bu sekme iki türde de (API İstek Sayısı ve AI Token Limiti) bulunur.
Seçilen Kimlikler bölümünde Kurum, Tüketici, Uygulama ve API istemcisi türünden kimlikler Kimlik Ekle ile eklenir: kimlik türünü seçin, listeyi ada (API istemcilerinde client ID'ye) ve kuruma göre daraltın, kimlikleri işaretleyin. Tüketiciler için ad soyada ve e-postaya göre de arama yapabilirsiniz; tablo ikisini de gösterir. Organizasyonun, tüketicinin ve uygulamanın nasıl sayılacağını Sayım belirler (bkz. Limitler Sekmesi).
Koşula Uyan Çağıranlar
Kimlik seçmek yerine ya da kimliklerin yanında, çağıranı bir koşulla tanıyabilirsiniz. Tanıma Yöntemi şu seçeneklerden biridir:
- Kimlik Doğrulama: kimlik doğrulama politikasının belirlediği tüketici (kullanıcı adı) ya da API istemcisi (client ID).
- İstek Değişkeni: kimlik her istekte seçilen değişkenin değerinden okunur.
Koşul bir değer listesiyle (değerleri yapıştırabilir ya da CSV içe aktarabilirsiniz) ya da düzenli ifadeyle tanımlanır. Düzenli ifadede, uyan her kimlik ayrı sayılır; yakalama grubu tanımlarsanız grubu aynı olan kimlikler sayacı birlikte kullanır. Satırlar ve düzenli ifadeler VEYA ile birleşir. Seçilen bir kimlik veya koşula uyan bir çağıran hedef kitlededir ve bir kez sayılır.
Tanıma Yöntemi İstek Değişkeni olduğunda yanında kimlik seçilemez. Yöntemi değiştirmek, öbür yöntemin bölümünü gizler; kaydetmek o bölümdekileri kaldırır.
Hedef Kitle Dışındaki Çağıranlar
Hedef Kitle Dışındaki Çağıranlar ayarı, planın hedef kitlesinde olmayan çağıranlara ne olacağını belirler:
| Seçenek | Anlamı |
|---|---|
| Etkilenmez | Varsayılan. Diğer çağıranlar bu planla sınırlanmaz. |
| Reddedilir (403) | Diğer her çağıran 403 alır. Yalnız kimlik seçilmişse bu seçenek yalnız seçilen kimlikleri geçirir. |
| Genel kota (AI planında Genel limit) | Diğer çağıranlar ortak bir kota ya da limitle sınırlanır. Hepsi tek kotayla (AI'da Hepsi tek limitle) ya da Her kimlik ayrı olarak sayılır. |
Bu ayar, aynı API / LLM Gateway / model / sağlayıcıdaki koşullu bütün planlar için birlikte değerlendirilir.
Hata Kodları
| Durum | Anlamı |
|---|---|
| 429 | Limit doldu. Retry-After başlığı bekleme süresini verir. |
| 503 | Sayaç deposuna ulaşılamıyor ve AI Token Limiti planı İsteği reddet olarak ayarlı. Hata kodu ERR-307'dir. |
| 403 | Çağıran planın hedef kitlesinin dışında ve Hedef Kitle Dışındaki Çağıranlar ayarı Reddedilir (403). API İstek Sayısı planında hata kodu ERR-251'dir. |
| 400 | Koşuldaki değişken istekte yok. API İstek Sayısı planında hata kodu ERR-252'dir. |
Kaydedilen hedef kitle aktif bir planda hemen uygulanır. Pasif bir planda kaydedilir ve plan aktifleştirilince uygulanır.
Plan Durumu: Aktifleştir ve Pasifleştir
Planın deploy adımı yoktur ve sürüm tutmaz: kaydettiğiniz, gateway'lerin uyguladığıdır. Plan şu iki durumdan birindedir:
| Durum | Anlamı |
|---|---|
| Aktif | Limitleri gateway'lerde uygulanır; her kayıt gateway'lere hemen gider. Yeni plan aktiftir. |
| Pasif | Plan aktifleştirilene kadar hiçbir şeyi sınırlamaz. |
Aktifleştir ve Pasifleştir, plan sayfasındaki "⋯" menüsünün Durum grubundadır.
- Aktifleştir: Onay istenir; planın limitleri, planı alan her kimlik için tüm gateway'lerde yeniden uygulanır.
- Pasifleştir: Planın limitleri tüm gateway'lerde hemen durur; istekler artık bu planla sayılmaz ve engellenmez. Pencere, planı uygulamayı bırakacak canlı atama sayısını gösterir. Limitler, atamalar ve sayaçlar korunur; Aktifleştir aynı limitleri geri getirir. Sayaçlar sıfırlanmaz; plan yeniden aktifleştirilince limitler mevcut kullanımdan devam eder. Onay için plan adını yazarsınız.
- Sil: Plan adı yazılarak onaylanır. Plan aktifse önce pasifleştirilir; bu plana bağlı canlı atamalar sonlanır, taslak atamalar silinir, planı adlandıran varsayılan limit planı ayarları kaldırılır; planın genel bilgileri, limitleri, koşulları, hata mesajı özelleştirmeleri ve gelişmiş ayarları silinir. Pencere sayıları gösterir. Bu işlem geri alınamaz.
Bir Kimliğe Plan Ekleme: Limitler Sekmesi
Bir planı belirli bir kimliğe uygulamak için kimliğin kendi sayfasındaki Limitler sekmesi kullanılır. Bu sekme Kurum, Tüketici, Uygulama ve API istemcisi sayfalarında bulunur ve aynı bileşendir; davranış hepsinde aynıdır.
Sekme, plan türü başına bir bölüm içerir. Kimliğe uygulanan her plan bir kart olarak görünür: plan adı (plan sayfasına bağlantı), plan durumu (Aktif ya da Pasif), Sayım rozeti, kaynak rozeti ve gerekiyorsa Çakışan limitler rozeti. Kart yalnızca planın tanımını gösterir; kullanım bilgisi göstermez (bkz. Kullanım Nerede Görülür).
Bir kimlik aynı türden birden çok plan taşıyabilir; her plan kendi sayacıyla sayar. Farklı limit gerekiyorsa ayrı bir plan oluşturup ekleyin.
Limit Planı Ekle ve Sayım
Limit Planı Ekle o türdeki planları listeler. Eklenemeyen plan pasif görünür ve nedeni ipucunda yazar (örneğin çakışma). Kurum ve Tüketici için Sayım de burada seçilir; Sayım sonradan değiştirilemez, değiştirmek için planı kaldırıp yeniden eklersiniz.
| Kimlik | Sayım seçenekleri |
|---|---|
| Kurum | Organizasyon toplamı (altındaki herkes için tek ortak sayaç; tüketicilerin ve uygulamaların API istemcileri dahil), Her API istemcisi, Her tüketici, Her alt organizasyon ve doğrudan üyeler |
| Tüketici | Tüketici toplamı, Her API istemcisi |
| Uygulama | Uygulama toplamı, Her API istemcisi |
| API istemcisi | Her zaman kendi sayacıyla sayılır |
Her … seçeneğinde, altında kendi ataması olmayan her kimlik planı kendi sayacıyla alır; plan eklendikten sonra oluşturulan kimlikler de dahildir. Her tüketici seçeneği uygulamaları da kapsar. Her alt organizasyon ve doğrudan üyeler seçeneğinde her alt organizasyon kendi alt ağacını sayar; organizasyonun kendi doğrudan üyeleri (alt organizasyonlarınınkiler değil) organizasyonun tek bir sayacını birlikte kullanır.
Ekle ve Uygula
Ekle ve Uygula, planı kimliğe ekler ve hemen yürürlüğe sokar ("Limit planı eklendi ve uygulanıyor."). Plan pasifse kimlik planı şimdi alır; limitleri plan aktifleştirilince uygulanır. Başka bir yerde taslak olarak kaydedilmiş bir atamanın kartında Uygula düğmesi görünür.
Kaldır
Kaldır, planı bu kimliğe hemen uygulamayı bırakır; plan silinmez ve diğer kimliklere uygulanmaya devam eder. İsteğe bağlı bir neden girilebilir. Kaldırılan planlar Kaldırılan Limit Planları tablosunda plan, tür, başlangıç, bitiş ve neden ile listelenir. Aynı plan yeniden eklenirse yeni sayaçla başlar.
Üstten Gelen Limit Planları
Üstten Gelen Limit Planları bölümü, kimliğin üstündeki kurumun ya da tüketicinin Her … sayımıyla altındaki kimliklere uyguladığı planları salt okunur olarak gösterir; kimlik en yakın olanı alır. Kimliğin kendi ataması bir isteği kapsıyorsa, o istek için üstten gelen plan yerine kimliğin kendi ataması kullanılır.
Çakışma Kuralı
Aynı şekilde sayılan iki plan, aynı API'yi, endpoint'i ya da LLM Gateway'i sınırlayamaz. Ekran bu durumda planı eklemeyi engeller (Çakışıyor rozeti) ve sunucu da reddeder. Planlar yalnız bir istek koşuluyla ayrışıyorsa çakışma yalnızca uyarıdır: her planın hangi istekleri saydığını koşul belirler, iki koşulun aynı isteğe uymadığından emin olun.
Yönetimden Atanan Planlar
Bir yönetici tarafından Yönetim menüsünden atanan plan Yönetimden atandı rozetini taşır ve yalnız sistem yöneticisi kaldırabilir.
Toplu Atama
Toplu Atama, bir planı çok sayıda kimliğe tek seferde ekler. Limit Planları ekranındaki Toplu atama düğmesiyle açılır; düğme plan oluşturma yetkisi olan kullanıcılara gösterilir. Yönetim → Kimlik Yönetimi → Limit Planları altında yönetim kataloğundaki planlar tüm projelerin kimliklerine atanır; proje menüsünde ise projenin kendi planları ve paylaşılan yönetim planları o projenin kimliklerine atanır. İki sekmesi vardır: Yeni Atama ve Geçmiş.
Yeni Atama üç adımdır:
- Limit Planı: Tüm planlar listelenir; pasif plan aktifleştirilince uygulanır. Limitler, hedefler ve hata ayarları plandan gelir; bu ekranda değiştirilmez.
- Kimlikler: Kimlik türü (Tüketiciler, API İstemcileri, Uygulamalar ya da Organizasyonlar) seçilir; liste ad, organizasyon, Yalnız etkin olanlar gibi süzgeçlerle daraltılır ve kimlikler işaretlenir. Bir organizasyonu işaretlemek alt organizasyonlarını da kapsar. Tek tek en fazla 5.000 kimlik seçilebilir; daha fazlası için Filtreye uyan … tümünü seç kullanılır (atama başladıktan sonra eklenen kimlikler dahil edilmez). Bu planı zaten alan kimlikler seçilemez. Kimlik türü Organizasyonlar, Tüketiciler ya da Uygulamalar ise Sayım seçimi de yapılır: toplam seçeneği (Organizasyon toplamı, Tüketici toplamı ya da Uygulama toplamı; seçilen her kimliğin tek bir sayacı olur) ya da Her API istemcisi, Her tüketici, Her alt organizasyon ve doğrudan üyeler seçeneklerinden kimlik türüne uygun olanı (seçilen kimliğin altındaki o türden, kendi ataması olmayan her kimlik planı kendi sayacıyla alır).
- Kontrol Et ve Başlat: Kaç kimliğe plan ekleneceği başlatmadan önce görünür (sayılar tahminidir). Başka planı olan kimlikler için Diğer limit planları ne olsun? seçilir: Kalsın (önerilen; yeni plan mevcut planların yanına eklenir) ya da Yeni plan onların yerine geçsin (kimliğin aynı türdeki ve aynı Sayım şeklindeki diğer planları kaldırılır; yeni planın sayaçları sıfırdan başlar). Plan hemen başlar ve süresiz geçerlidir; isteğe bağlı Başlangıç ve Bitiş tarihi eklenebilir.
Atamayı Başlat ile atama arka planda çalışır; sayfadan ayrılabilirsiniz.
Geçmiş sekmesi başlatılan atamaları listeler. Durumlar Sırada, Çalışıyor, Başarılı, Kısmi, Başarısız, İptal edildi ve Yarıda kaldı'dır. Her satırda şu işlemler bulunur:
- Durdur: çalışan atamayı bir sonraki adımda durdurur.
- Geri Al: atamanın eklediği planları kaldırır; atamanın kaldırdığı eski planlar geri gelir. Geri alma, Geçmiş'e yeni bir kayıt olarak eklenir.
- Başarısızları Yeniden Dene: yalnız başarısız kalan kimlikleri yeniden dener.
- Ayrıntılar: atlanan ve başarısız kimlikleri nedenleriyle gösterir.
Toplu atamayı programatik olarak tetiklemek, izlemek ve yönetmek için bkz. Limit Assignment Runs API referansı.
Proje ve Platform Limitleri Kaldırıldı
2026.10.0 sürümü Proje ve Platform Limitleri ekranını ve proje ile platform atamalarını kaldırdı. Limit Planı bir tüketiciye, API istemcisine, uygulamaya, kuruluşa, API proxy'ye (LLM Gateway) ya da koşula uyan çağıranlara atanır. Bu kural iki tür için de geçerlidir: API İstek Sayısı ve AI Token Limiti. Gateway artık proje ve platform atamalarını uygulamaz.
Yükseltmede Apinizer, Manager başlarken bir kez şunları yapar:
- Sonlanmamış her proje ve platform ataması sonlandırılır. Atamayı
systemkullanıcısı "Project and platform limits were removed in this version" nedeniyle sonlandırır. Hiçbir ekran bu atamayı artık göstermez. Atamayı Yönetim API'si ya da APIops ile okuyabilirsiniz. Gateway'ler atamayı artık uygulamaz. - Proje kapsamlı, etkin her AI Token Kullanım Yüzdesi alarmı devre dışı bırakılır. Apinizer alarmı silmez. Kapsamını LLM Gateway olarak değiştirip alarmı yeniden etkinleştirin. Bkz. Alarm.
REST ve Yönetim API'si yeni proje ya da platform atamasını reddeder. Paket içe aktarımı proje ya da platform atama dosyasını atlar, "Bu limit atamaları içe aktarılmadı" uyarısını gösterir ve paketin geri kalanını içe aktarır.
Bir kitlenin tamamını sınırlamak için planı tüketicilere, API istemcilerine, uygulamalara ya da kuruluşlara atayın veya kuruluşun Sayım seçeneklerini kullanın.
Mevcut Limitlerinizle Birlikte Çalışma
API İstek Sayısı: mevcut bir Rate Limit Kontrol Listesi ya da API Proxy ACL/API Proxy Grup ACL kota/daraltma ayarı gateway tarafından artık uygulanmaz — yükseltmede bu tür her legacy limit bir limit planına ve atamaya dönüştürüldü; yani tavanın kendisi taşınır, yalnız onu uygulayan mekanizma değişti. Neyin nasıl taşındığı için bkz. Yükseltmede Taşınan Legacy Limitler.
AI Token Limiti: Token Kotaları ekranı ve bu ekranın yazdığı kuruluş, uygulama, proje ve platform bütçeleri kaldırıldı. Apinizer bunları dönüştürmedi. Her limiti plan olarak ya da Token Rate Limit politikasındaki LLM Gateway Koruması olarak yeniden oluşturun. Bkz. AI Bütçeleri.
Limitlerin Uygulanması
Gateway, her isteği kendisine uyan her limit için ayrı sayar; ilk dolan limit isteği durdurur. İki türde de sayaçlar ortak önbellek servisindedir: tüm worker'lar aynı sayacı kullanır ve worker yeniden başlayınca sayaç sıfırlanmaz.
Çağıranın Tanınması
Çağıranı İstek Değişkeni ile tanıyan plan kimlik doğrulama politikası gerektirmez. Çağıranı Kimlik Doğrulama ile tanıyan plan ise kimlik doğrulama politikasının belirlediği kimliğe dayanır; kimliği doğrulanmamış çağıranı hedef kitlesi dışında sayar. Tüketici ya da API istemcisi planı için API proxy'de bir kimlik doğrulama politikası bulunmalıdır.
API İstek Sayısı
- Pencere dolmadıysa istek geçer; plan yanıt başlığında kalan limiti göstermeyi istiyorsa başlıklar eklenir.
- Pencere dolduysa ve Limit Dolunca işlemi İsteği reddet ise istek
Retry-Afterbaşlıklı429 Too Many Requestsile reddedilir. Hata tipi pencerenin biriminden türetilir: saniye ve dakika pencereleri hız sınırlama (throttling), saat, gün ve ay pencereleri kota (quota) hatasıdır. Bunlar Hata Mesajları ekranındaki aynı hata kategorileridir. - Pencere dolduysa ve işlem Geçir, yalnız say ise istek reddedilmez, yalnızca sayılır.
- Sayaç deposuna ulaşılamazsa planın Sayaç Deposuna Ulaşılamazsa ayarı devreye girer: İsteği reddet (varsayılan) isteği reddeder, İsteği geçir hatayı loglar ve isteği işlemeye devam eder.
İzleme: Her uygulama kararı Prometheus'taki apinizer_limit_typed_decisions_total{family, outcome} sayacına yazılır (outcome: granted / blocked / count_only / cache_error_continue / cache_error_fail / out_of_target_block).
AI Token Limiti
AI Token Limiti planları, LLM Gateway'de Token Rate Limit politikası olsa da olmasa da her AI isteğine uygulanır. Politikayı silmek ya da pasifleştirmek yalnız proxy'nin kendi limitini (LLM Gateway Koruması) kaldırır. Plan limitleri çalışmaya devam eder.
- İstek başında tahmini token ayrılır; yanıt bitince (akışlı ve akışsız) gerçek kullanımla düzeltilir. Tüm sağlayıcılar başarısız olursa ayrılan miktar geri bırakılır.
- Bir çağrı, kendisine uyan her limit satırında sayılır; ilk dolan limit çağrıyı durdurur. Model satırı yalnız kendi sağlayıcısının modelinin karşıladığı trafiği sayar; yük devretmeden sonra çağrı, onu karşılayan sağlayıcı için sayılır.
- İstek sayısı limitleri: her istek, kendisine uyan her satırın İstek/Dakika, İstek/Saat, İstek/Gün ve İstek/Ay limitinde bir çağrı olarak sayılır; sert sınır yüzdesi geçerlidir ve limit dolunca planın aksiyonu uygulanır. Bu sayaçlar token sayaçlarından ayrı tutulur.
- Sert Sınır (%) yüzdesine ulaşıldığında Limit Dolunca işlemi başlar.
- İsteği reddet: HTTP 429 döner. Geçir, yalnız uyar: istek geçer, trafik kaydında işaretlenir ve Analitik → Pano (AI görünümü) ekranındaki Aktif alarmlar panelinde görünür. Daha ucuz modele geç: ucuz model tanımlı değilse, model sağlayıcıda kapalıysa ya da tüketicinin o modele erişimi yoksa istek 429 ile reddedilir. Yedeğe geç: yönlendirmede yedek sağlayıcı yoksa istek 429 ile reddedilir; istek bütçesi dolan ana sağlayıcıya gönderilmez.
- Retry-After başlığı pencerenin bitişine kalan saniyeyi taşır; değer, Worker'daki
apinizer.limit.retryAfterClampSecondsJVM sistem özelliğiyle üst sınırlanır (varsayılan 86400 saniye, yani 1 gün). Bu üst sınır API İstek Sayısı planlarının engellemesinde de aynı şekilde geçerlidir. - Pencereler UTC takvimine hizalıdır: dakika, saat, gün ve ay başında yenilenir (gün 00:00 UTC'de başlar).
- Sayaç deposuna ulaşılamazsa planın Sayaç Deposuna Ulaşılamazsa ayarı karar verir: İsteği reddet isteği reddeder (HTTP 503, ERR-307; mesaj plandaki Hata Mesajı Özelleştirme sekmesinden özelleştirilebilir), İsteği geçir isteği limitsiz geçirir.
Fiyat girmek modelde isteğe bağlıdır. Fiyatı olmayan bir modelin maliyeti 0 sayılır. Bu yüzden USD limiti böyle bir modeli ölçmez; plan yine de kaydedilir. Bir modelin USD limitiyle sınırlanması için modelin girdi fiyatını, sağlayıcının Modeller bölümünde modelin panelinden tanımlayın ya da token limiti kullanın. Sağlayıcının listesinde olmayan bir modelin fiyatı yoktur ve USD limiti onu hiçbir zaman ölçmez; bkz. Sağlayıcının Listesinde Olmayan Modeller. Ayrıntı için bkz. Token Kotaları.
Birden fazla model turu çalıştıran bir çağrı (örneğin araç turları olan bir ajan çağrısı) her tur için o turu karşılayan modelin fiyatıyla sayılır.
Önbellekten yanıtlanan (semantic cache HIT) istek model çağrısına ulaşmaz. Bu istek plan limitlerine yazılmaz. Planın Hedef Kitle denetimi önbellek isabetinde de çalışır.
Uyarı eşiği geçildiğinde olay trafik kaydında işaretlenir ve Analitik → Pano (AI görünümü) ekranındaki Aktif alarmlar panelinde görünür. Eşik geçişi kendiliğinden bildirim göndermez; bildirim için bir uyarı kuralı gerekir (bkz. Kullanım Nerede Görülür).
Çağıran başına limitler yalnız Limit Planlarında tanımlanır. Bir isteğe birden fazla plan ve Token Rate Limit politikasının LLM Gateway limiti uyabilir. İstek hepsinden geçmelidir; ilk dolan limit isteği durdurur.
Develop Ekranındaki Limit Rozeti
Bir API proxy'sinin Develop ekranında, istek politikalarının başında bir limit rozeti görünür. Rozet yalnızca o proxy'yi o anda kapsayan limit planlarından hesaplanır. Rozete tıklandığında Bu API'yi kapsayan limit atamaları penceresi açılır; her satırda özne ve, kapsam daraltılmışsa, proxy ya da proxy grubu adı yer alır.
Öznesi artık bulunmayan satır ham bir kimlik yerine Silinmiş tüketici (ya da uygulama, kurum, API istemcisi) olarak işaretlenir. Limitleri yönetme yetkisi olan herkes bu satırı Sonlandır ile kapatabilir.
Raporlar ve Alarmlar
Bir Tüketiciye (ya da ondan taşınmış bir API istemcisine) atfedilen sayaç, o tüketicinin mevcut sayaçlarına katılır; Kota Kullanımı ve Uyarılar raporunda mevcut Plan tipi altında görünür ve o tüketicinin Plan tipi sayaçlarını izleyen her uyarı kuralı tarafından yakalanır.
Başka bir özneye (kurum, API proxy ya da kural ataması) atfedilen sayaç ise kendi sayaç tipini korur: raporda Diğer etiketiyle, yalnız Diğer sayaçları göster açıldığında (varsayılan kapalı) görünür. Önceden tanımlı hiçbir uyarı kuralı bunun için tetiklenmez: bu limitler var olmadan yazılmış bir uyarı kuralı, sessizce onları izlemeye başlamamalıdır. Bunu anan uyarı bildirim metni onu Rate Limit olarak etiketler. Bildirim almak istiyorsanız ayrı bir uyarı kuralı oluşturun.
Kullanım Nerede Görülür
Limitler sekmesindeki kartlar kullanım bilgisi göstermez. Tüketilen miktar ve kalan pay şu ekranlarda görülür:
- Kota Kullanımı & Uyarılar ekranı (AI token ve AI maliyet satırları dahil). Bkz. Kota Kullanımı ve Uyarılar.
- Rapor → Metrikler (AI görünümü) ekranının Maliyet ve Tüketiciler tab'ındaki maliyet grafiği. Grafik bu ayın maliyetini gösterir, bütçe çizgisi yoktur. Bkz. Raporlar ve Analitik.
Eşik uyarılarından bildirim almak için bir uyarı kuralı tanımlayın: Kota Kullanımı & Uyarılar ekranında sayaç tipi olarak AI seçilmiş bir kural ya da AI Kota Soft-Cap Aşım Sayısı ve AI Kota Yalnız-Uyarı Sayısı alarm tetikleyicileri. Kota Kullanımı uyarı kuralı AI sayaçlarını yalnız sayaç tipi listesinde AI Token ve/veya AI Maliyet seçiliyse değerlendirir; liste boşsa yalnız gateway tipleri değerlendirilir.
Yükseltmede Taşınan Legacy Limitler
Legacy İstek Hızı yolunun emekliye ayrıldığı bir sürüme yükseltildiğinde, eski limitleriniz otomatik olarak Limit Planlarına dönüştürülür. Bu dönüşüm, eski kayıtlara dokunmaz: eski Rate Limit Kontrol Listeleri ve erişim satırları yalnızca okunur ve değiştirilmez ya da silinmez. İstek Hızı limitleri için yeni planların sayaçları sıfırdan başlar.
Kaynaklar
- Bir API Proxy ACL ya da API Proxy Grup ACL satırının ortam bazlı her Daraltma (throttling) ve Kota (quota) ayarı.
- Her Rate Limit Kontrol Listesi kaydı.
Nasıl Taşınır
Her plan aktif bir API İstek Sayısı planıdır ve API'sini adlandıran limitler taşır:
- Erişim satırları: Her API Proxy ACL / API Proxy Grup ACL satırı tek bir plana dönüşür. Satırın her ortamındaki daraltma ve kota, planın o ortamda satırın API proxy'si (ya da proxy grubu) üzerindeki bir limiti olur. Aynı API'de aynı limitleri taşıyan satırlar tek planı paylaşır; bu yüzden binlerce eski satır genellikle birkaç planda toplanır. Plan adı API'den ve limitlerinden türetilir (örneğin
Orders · 200 requests/day). Satırın tüketicisi (ya da portal uygulamasına ait bir API istemcisi) planın seçilen kimliği olur; atamanın bitişi satırın son kullanma tarihidir. - Rate Limit Kontrol Listeleri: Her liste, listenin adını taşıyan tek bir plana ve açıklamasını korur. Listenin her endpoint kuralı, planın o endpoint'teki (kural tüm endpoint'ler içinse API proxy ya da proxy grubundaki) limiti olur. Aynı listenin kuralları kimliği farklı değişkenlerden okuyorsa liste, değişken başına bir plana dönüşür. Endpoint kuralı olmayan liste hiçbir şeyi sınırlamadığı için plan oluşmaz.
- Pencereler: Daraltma saniye ve dakika penceresi, kota saat, gün ve ay penceresi olur. Pencere Tipi, Sayım Modu ve Limit Değişimi Davranışı her pencere için aynen taşınır.
- Hedef kitle ve davranış: Kimliği kimlik doğrulamadan okuyan bir listede, listelenen her tüketici planın seçilen kimliği olur ve her biri ayrı atamadır; diğer listelerde listenin tüm kitlesi (tüketiciler, hedef kitle koşulları, eşitlik değerleri ve düzenli ifadeler) tek bir atamada koşul olarak taşınır. Hedef kitle dışındaki çağıran aksiyonu ve genel kota, listenin Koşul'u, istek akışındaki konumu (işletme sırası) ve özel hata mesajları da plana taşınır. Tüketici listesi dolu bir listede gateway kullanıcı adlarını kullanmış ve ayrı kimlik değerlerini yok saymıştı; plan bu davranışı korur.
- Duruş: Sayaç deposuna ulaşılamazsa davranış, satırın daraltma ve kota taraflarından biri reddettiyse İsteği reddet olur; bağlantı zaman aşımı ikisinin büyüğü, yanıt başlığı herhangi biri gösteriyorsa gösterilir.
- Taşınan planlar ekranda taşıma izi göstermez; liste planı listenin kendi açıklamasını korur. Eski kayıtlar RLC (Kullanımdan kalkmış) salt okunur ekranında görülmeye devam eder.
AI Bütçeleri
Bir API Proxy ACL satırının ortam bazlı AI token bütçesi alanı da — etkinse — 2026.09.2 yükseltmesinde, kendi türünde (AI Token Limiti) bir plana ve atamaya dönüştürülmüştür. Satırın bütçe kaynağı Kuruluş ise satırın kendi bütçesi zaten uygulanmadığı için taşınmamıştır; bütçe devre dışıysa ya da hiçbir tavan tanımlamıyorsa ya da satır hiçbir API proxy belirtmiyorsa atlanmıştır.
2026.10.0 sürümünde Token Kotaları ekranı ve bu ekranın yazdığı tüm AI bütçeleri kaldırıldı: kuruluş, LLM Gateway uygulama, LLM Gateway anonim, proje ve genel varsayılan bütçeler. Erişim satırındaki AI Bütçe Kaynağı alanı ve ortam bazlı AI token bütçesi de kaldırıldı. Bu değerler yükseltmede silinir. Hiçbiri Limit Planına dönüştürülmez.
Limiti korumak için yeni bir yapı oluşturun:
- Çağıran limiti için AI Token Limiti türünde bir Limit Planı oluşturun.
- Proje ve platform limiti kaldırıldı. Bkz. Proje ve Platform Limitleri Kaldırıldı.
- LLM Gateway'in kendi limiti için Token Rate Limit politikasının LLM Gateway Koruması bölümünü kullanın.
Bu alanları taşıyan eski dışa aktarma paketleri ve APIops istekleri yine içe aktarılır. Sistem bu alanları yok sayar, paketin geri kalanını korur. Ayrıntı için bkz. Desteği Sonlandırılanlar ve Kaldırılanlar.
Taşınmayan (Yalnızca Raporlanan)
| Legacy öğe | Sonuç |
|---|---|
| Devre dışı bir Rate Limit Kontrol Listesi kaydı | Plan pasif olarak oluşturulur; daha önce olduğu gibi hiçbir şeyi sınırlamaz. Limitlerini başlatmak için planı aktifleştirin. |
| Bir ortamda devre dışı bırakılmış ya da süresi dolmuş bir satır | Atlanır (ENV_DISABLED_SKIPPED) |
| Silinmiş bir API'ye, gruba ya da uç noktaya işaret eden bir kural | Atlanır (RULE_TARGET_MISSING) |
| Hiçbir API proxy, grup ya da endpoint belirtmeyen bir kural | Atlanır (RULE_NOT_KEYED); gateway bu kuralı hiç uygulamamıştı |
| Limit alanları eksik ya da boş bırakılmış bir satır ya da kural | Atlanır (LIMIT_INCOMPLETE_SKIPPED, RULE_WITHOUT_LIMIT) |
| Tüketicisi, kimlik değeri ve koşulu olmayan bir liste | Plan yine oluşur ve hedef kitle dışındaki çağıran aksiyonu her çağırana uygulanır (EMPTY_AUDIENCE_KEPT); planı gözden geçirin |
| Derlenmeyen düzenli ifade | Taşınmaz (INVALID_REGEX_DROPPED); zaten hiç eşleşmemişti |
| Portal kaynaklı (abonelik/ürün) bir satır | Atlanır; bunun yerine Abonelik Planı atama doldurması taşır — bkz. Mevcut Abonelik Planlarının Yükseltilmesi |
| Daraltma tarafı ile kota tarafı için farklı önbellek hatası duruşu olan bir API Proxy ACL/Grup ACL satırı | İkisinden daha katı olan İsteği reddet plana taşınır (CACHE_POSTURE_MERGED) |
| Hedef kitle dışındaki aksiyonu Genel kota olan ama kota alanları boş bırakılmış bir kural kitlesi | Kuralın kendi limiti genel kota olarak taşınır (GENERAL_QUOTA_FALLBACK) |
| Bir satırın AI Bütçe Kaynağı değeri Kuruluş (2026.09.2 yükseltmesi) | Taşınmaz — bkz. AI Bütçeleri; AI_LEAF_EXCLUDED_BY_SOURCE, yalnız bilgi, kalan bir hata değildir |
| AI token bütçesi açık ama bütçe kapalı ya da tavan belirtmiyor (2026.09.2 yükseltmesi) | Atlanır (AI_BUDGET_INCOMPLETE_SKIPPED) |
| AI token bütçesi açık ama satırda API proxy belirtilmemiş (2026.09.2 yükseltmesi) | Atlanır (AI_BUDGET_TARGET_MISSING) |
Taşımayı yeniden çalıştırmak idempotenttir: önceki bir çalıştırmadan zaten ataması olan bir kimlik/hedef çifti olduğu gibi bırakılır.
Portal Abonelik Planından Referans
Bir portal API Ürününün Abonelik Planı, bir limit planına referans verebilir. Bunun ürün tarafında nasıl yapılandırıldığı için bkz. API Ürünü → Abonelik Planı Limit Profilleri ve → Tipli Limit Bağlama. Abonelik onaylandığında abone olan uygulama için, kaynağı Portal aboneliği olan bir atama oluşur. Abonelik planına ait profillerin plan listesinde nasıl göründüğü yukarıda anlatılmıştır.
Mevcut Abonelik Planlarının Yükseltilmesi
Yükseltmede, zaten kota ya da hız limiti değerleri taşıyan Abonelik Planları otomatik dönüştürülür: eşleşen platform kapsamlı bir API İstek Sayısı planı oluşturulur ve Abonelik Planı ona yönlendirilir; böylece mevcut aboneler için hiçbir şey değişmez. Yükseltmeden önce zaten onaylanmış abonelikler atamalarını otomatik almaz — sistem yöneticisi, mevcut birikim için atamaları oluşturan tek seferlik bir doldurma çalıştırır (varsayılan olarak önizlenir, istek üzerine uygulanır). Portal tarafının özeti için bkz. API Ürünü → Sürüm Yükseltmesi; doldurma uç noktası için Limit Plans, Assignments & Defaults API referansına bakın.
Sonraki Adımlar
LLM Gateway'in kendi limitini, değere özel limitleri ve tek istek boyut sınırını yapılandırın
API istemcisi yaşam döngüsünü ve API İstemcileri sekmesini inceleyin
Limit Planları ekranlarını kimlerin görebileceğini/yönetebileceğini yapılandırın
Bir Abonelik Planından platform Limit Profiline referans verin
Toplu atamayı APIops ile önizleyin, başlatın ve izleyin
Management API üzerinden Limit Planı oluşturun, güncelleyin ve silin
Management API üzerinden tekil Limit Planı atamalarını yapın, değiştirin ve kaldırın