Kota Kullanımı & Uyarılar
Kota Kullanımı & Uyarılar ekranına Kimlik Yönetimi menüsünden ulaşılır; Limit Planları gibi bu ekran da, yalnızca Kimlik Yönetimi'ni açamayan proje üyeleri için ayrıca AI Gateway menü grubunda listelenir — iki giriş de aynı ekranı açar. Ekran hem proje menüsünden (yalnızca ilgili projenin tüketicileri) hem de Yönetici menüsünden (tüm projeler) açılabilir; her iki menü de aynı ekranı farklı kapsamla gösterir.
Her iki sekme de Kimlik yetki grubuyla yönetilir: raporu ve uyarı kurallarını görüntülemek için Görüntüleme, uyarı kuralı oluşturmak/düzenlemek/silmek için Yönetme yetkisi gerekir. Kimlik yerine AI Bütçeleri yetki grubu da kabul edilir; böylece yalnızca AI Bütçeleri → Görüntüleme yetkisi olan bir rol ekrana ve her iki sekmesine erişebilir — Limit Planları ekranlarındaki ile aynı kural. Yönetici menüsündeki projeler-arası kapsam, rol hangi yetki grubunu taşırsa taşısın her zaman sistem yöneticisi gerektirir. Uyarılar sekmesindeki iki liste başka yetki gruplarına aittir: LLM sağlayıcı kataloğu (AI Geliştirme → Görüntüleme) ve e-posta bağlantısı listesi (Bağlantılar → Görüntüleme). Bu yetkileri taşımayan bir rol ekranı yine sorunsuz açar; hata gösterilmez, yalnızca bu iki liste boş kalır: sağlayıcı kapsamlı bir kuralda sağlayıcının adı yerine ham sağlayıcı referansı görünür ve kural detayındaki e-posta bağlantısı alanı boş kalır. Role ilgili Görüntüleme yetkisi eklendiğinde adlar çözümlenir.
Kota Kaynakları
Ekranda listelenen her satır, platformun farklı bir kota mekanizmasından gelen bir sayaçtır. Tip sütunu sayacın hangi kaynaktan geldiğini gösterir:
| Tip | Sayacın Kaynağı |
|---|---|
| Plan | Tüketicinin bağlı olduğu ürün/portal aboneliği kotası; bir tüketiciye, API istemcisine, uygulamaya ya da kuruma uygulanan API İstek Sayısı limit planlarının sayaçları da burada Plan olarak görünür |
| Politika | API Proxy veya Proxy Grubu üzerine eklenen API Bazlı Kota politikası |
| RLC | Eski bir Rate Limit Kontrol Listesi tanımından gelen sayaç. Gateway bu listeleri artık değerlendirmez — limitleri artık Plan olarak görünen limit planlarıdır — bu yüzden bu tipte yeni sayaç oluşmaz |
| AI Token | Bir kimliğe uygulanan AI Token Limiti limit planı ve LLM Gateway'in Token Rate Limit politikasındaki LLM Gateway limiti — limit ve tüketim token adedi olarak listelenir. Politikadan gelen satırlar şöyledir: bölünmemiş her proxy limiti için bir satır, sabit değerli her değere özel satır için bir satır. Değişkene göre bölünen politikanın üst limiti her değeri ayrı saydığı için tek bir satırı yoktur. Sayaç, planın uygulandığı kimliğe göre raporlanır: tüketici, ondan taşınmış bir API istemcisi, hiç tüketici olmamış bağımsız bir API istemcisi ve portal uygulaması kendi satırlarıyla görünür |
| AI Maliyet | Limit Planının ve LLM Gateway limitinin USD limitleri (saat, gün, ay); limit ve tüketim para birimi (USD) olarak gösterilir |
Ekran, token ve USD limitlerinin saat, gün ve ay pencerelerini gösterir. Dakika pencereleri ve bir AI Token Limiti planının istek sayısı limitleri (İstek/Dakika, Saat, Gün, Ay) burada gösterilmez.
Token Rate Limit politikası bir değişkene göre bölünmüşse her değer, her LLM Gateway için ayrı bir satır alır ve değer kimlik olarak gösterilir. Aynı değer iki LLM Gateway'de iki ayrı satırdır.
- Rapor
- Uyarı Tanımları
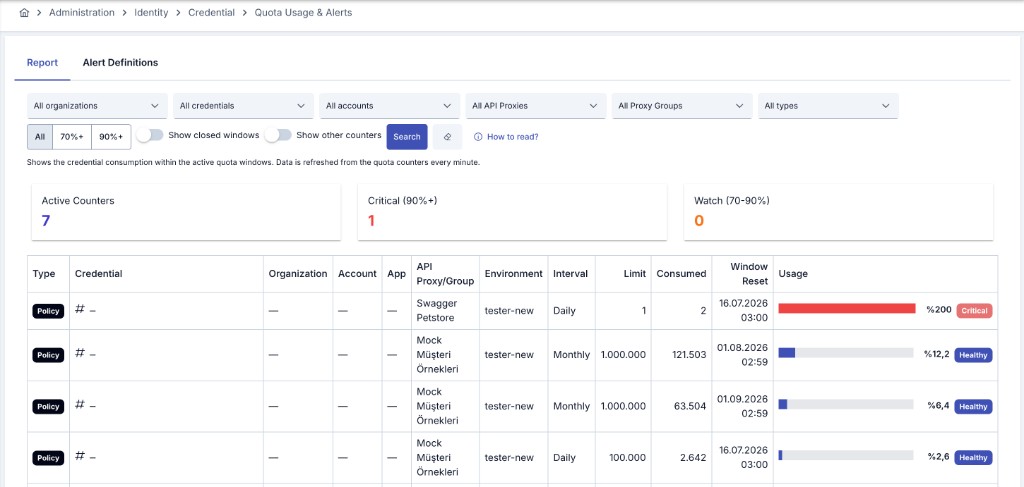
Aktif kota pencerelerindeki tüketimi listeler ve filtreler. Limit planı kartlarında kullanım gösterilmez; plan sayaçlarının tüketimini bu ekrandan izlersiniz.
Filtreler
Rapor aşağıdaki kriterlere göre filtrelenebilir:
- Kurum, Tüketici, API istemcisi: Belirli kurum(lar), tüketici veya API istemcisine göre daraltma.
- API Proxy / Proxy Grubu: Sayacın uygulandığı API Proxy veya Proxy Grubuna göre daraltma.
- Tip: Yukarıdaki kota kaynaklarından birine veya birkaçına göre daraltma.
- Kapanmış pencereleri göster: Süresi dolmuş (son 24 saat içinde kapanmış) pencereleri de listeye ekler; varsayılan olarak yalnızca aktif pencereler görünür.
- Diğer sayaçları göster: Biçimi tanınamayan ve bu yüzden Diğer olarak sınıflandırılan sayaçları listeye ekler — buna tüketici, API istemcisi, uygulama ya da kurum dışında bir kapsama (API proxy ya da kural ataması) ait limit planı sayaçları da dahildir; varsayılan olarak gizlidir.
Ayrıca hızlı bir gösterim filtresiyle liste Tümü, %70+ (izlemede) veya %90+ (kritik) kullanım seviyesine göre daraltılabilir.
Özet Kartları
Filtre alanlarının hemen altında üç özet kart gösterilir; yalnızca aktif pencereleri sayar (kapanmış pencereler bu sayılara dahil edilmez):
| Kart | Anlamı |
|---|---|
| Aktif Sayaç | Filtreye uyan aktif kota penceresi sayısı |
| Kritik (%90+) | Kullanımı %90 ve üzerinde olan aktif sayaç sayısı |
| İzlemede (%70-90) | Kullanımı %70-%90 arasında olan aktif sayaç sayısı |
Tablo Kolonları
| Kolon | Açıklama |
|---|---|
| Tip | Sayacın kota kaynağı (Plan / Politika / RLC / AI Token / AI Maliyet / Diğer) |
| Tüketici | Sayacın öznesi. Satırlar kurum ve tüketiciye göre gruplanır; grup başlığı kurumu (tıklayınca kurumun uygulama → tüketici → API istemcisi dökümü açılır), tüketiciyi ve sayacın saydığı API istemcilerini gösterir. Sayaç bir tüketiciyle net eşleştiyse (plan sayaçları ve kullanıcı adı eşleşen politika/RLC sayaçları) tüketici adı gösterilir. Eşleşmiyorsa sayacın anahtarlandığı değer (IP, header, JWT alanı vb.) maskelenerek gösterilir. Bir AI Token sayacının öznesi hiç tüketici kaydı olmamış bir API istemcisi ya da bir portal uygulaması olabilir; bu durumda ilgili istemci/uygulama kimliği gösterilir |
| Uygulama | Tüketicinin ya da API istemcisinin bağlı olduğu portal uygulaması; portala bağlı olmayan sayaçlarda boştur |
| API Proxy/Grup | Sayacın uygulandığı API Proxy veya Proxy Grubu |
| Ortam | Sayacın ölçüldüğü ortam (environment) |
| Aralık | Kota penceresinin süresi: Saatlik, Günlük veya Aylık |
| Limit | Bu pencere için uygulanan gerçek istek (veya AI Maliyet için USD) limiti; sınırsız sayaçlarda boştur |
| Tüketim | Bu pencerede o ana kadar tüketilen gerçek miktar (canlı sayaç) |
| Pencere Sıfırlanma | Mevcut kota penceresinin sıfırlanacağı (yenileneceği) tarih ve saat |
| Kullanım | Tüketimin limite oranı; %70 altı normal, %70-90 izlemede, %90 ve üzeri kritik renklendirilir |
| Kapandı | Süresi dolmuş bir pencerenin rozeti; yalnızca "Kapanmış pencereleri göster" açıkken görünür |
Rapor verileri kota sayaçlarından dakikada bir güncellenir; son birkaç dakikanın tüketimi hafif gecikmeli görünebilir. AI Token ve AI Maliyet satırları ise saatlik AI faturalama toplulaştırmasından geldiği için gerçek zamanlı uygulamadan yaklaşık 1 saate kadar geride kalabilir.
Kota tüketimi belirlenen koşulları sağladığında otomatik bildirim gönderen kurallar tanımlanır.
Koşul Tipleri
| Koşul | Tetiklenme |
|---|---|
| Kullanım yüzdesi eşiğin üzerinde | Kullanım oranı tanımlanan yüzdeye (örn. %80) ulaştığında |
| Kalan istek sayısı eşiğin altında | Pencerede kalan istek/token sayısı tanımlanan değerin altına düştüğünde |
| Kota tükendi | Pencere limitine ulaşıldığında (kullanım %100) |
| Ardışık pencereler eşiğin üzerinde | Kullanım, art arda gelen belirli sayıda pencerede eşiği aştığında (kalıcı/tekrarlayan aşırı kullanımı yakalamak için) |
Bir kural, isteğe bağlı olarak belirli kota aralığı (Saatlik/Günlük/Aylık) ve belirli sayaç tipleri (Plan/Politika/RLC/AI Token/AI Maliyet) ile sınırlandırılabilir; hiçbiri seçilmezse kural yalnızca gateway istek sayaçlarını (Plan/Politika/RLC) kapsar — AI Token/AI Maliyet kapsamı her zaman açıkça seçilir. AI sayaç tipi seçildiğinde kural isteğe bağlı olarak belirli bir model veya sağlayıcıya da daraltılabilir.
Kapsam ve Alıcılar
Bir kural varsayılan olarak tüm kurum ve tüketicileri kapsar; isteğe bağlı olarak belirli kurumlarla sınırlandırılabilir. Bildirim e-postası üç alıcı tipinden biri veya birkaçıyla gönderilebilir:
| Alıcı Tipi | Açıklama |
|---|---|
| Kurum | Kotayı aşan/yaklaşan tüketicinin bağlı olduğu kurumun bildirim e-postaları |
| Portal Hesabı | Portal hesabının e-postası (portal bağlantılı sayaçlarda) |
| Sabit Alıcılar | Kural içinde tanımlanan sabit e-posta adresleri |
Limit planlarındaki Uyarı Eşikleri kendiliğinden bildirim göndermez: eşik aşıldığında trafik kaydı işaretlenir ve Analitik → Pano ekranının AI görünümündeki Genel Bakış tab'ında bulunan Aktif alarmlar panelinde görünür. E-posta ya da başka bir kanalla bildirim almak için bu sekmede, sayaç tipi olarak AI Token veya AI Maliyet seçilmiş bir kural tanımlayın.
E-posta içeriği yerleşik bir şablonla gönderilir; istenirse özel bir konu/başlık ve içerik şablonu tanımlanabilir. E-postaya ek olarak, ek bildirim kanalları (Slack, webhook vb.) da tanımlanabilir.
Hatırlatmalar ve Bildirim Geçmişi
Koşul aynı kota penceresinde sürdüğü sürece en fazla belirlenen sayıda bildirim gönderilir, ardışık bildirimler arasında en az belirlenen dakika kadar süre bırakılır. Her kural için gönderilen son 100 bildirim, tarih, alıcı ve içerikleriyle birlikte geçmiş olarak görüntülenebilir.
Kota, Limit Planları ve Hız Sınırlama (Throttle) İlişkisi
Bu ekranda görülen sayaçlar saat/gün/ay pencereli, uzun dönemli kota mekanizmalarına aittir: tüketici planı, API Bazlı Kota politikası, limit planlarının saat/gün/ay pencereleri ve AI Gateway limitleri.
API Bazlı Daraltma politikası gibi saniye/dakika bazlı kısa süreli hız sınırlama (throttling) sayaçları ile limit planlarının saniye/dakika pencereleri bu ekranda yer almaz — bu sayaçlar anlık koruma (burst/DDoS önleme) amaçlıdır ve her istekte hızla sıfırlanıp yenilenir. Bu tür kısa süreli sınırların anlık durumu, ilgili politika response header'larına yansıtılan rate limit bilgilerinden (kalan istek sayısı, limit, yenilenme zamanı) takip edilebilir.
- Uzun dönem kota tüketimini (aylık abonelik limiti, limit planı saatlik/günlük/aylık kotası, AI limitleri) izlemek ve eşik aşımında bildirim almak için bu ekranı kullanın.
- Kısa süreli hız sınırlama durumunu anlık olarak görmek için ilgili API çağrısının response header'larındaki rate limit bilgilerine bakın.
- AI Gateway kullanımının kişi/grup/model/sağlayıcı bazında geçmişe dönük analitiği için AI Raporları sayfasına, genel API trafiği analitiği için Trafik Metrikleri raporuna bakın.
Bu Sayaçları Management API Üzerinden Okumak
Bu ekranın gösterdiği her şey, Kullanım Raporları API'sinin beş salt-okunur ucu üzerinden kapsam kapsam programatik olarak da okunabilir: kurum, tüketici, uygulama, API istemcisi ve API proxy için birer uç. Her biri dönemin token ve maliyet tüketimini, arkasındaki ağ geçidi trafiğini, canlı kota pencerelerini (limit, tüketilen, kalan, yüzde, sıfırlanma zamanı) ve kurum ile uygulama kapsamında bir alt seviyenin kırılımını döner.
Ekrandan iki farkı planlamaya değer:
- Bütçe satırları buradaki gibi canlıdır: o an açık olan pencereleri anlatır ve istenen dönemi dikkate almaz. Yanıt ne kadar taze olduğunu da söyler — sayaçlar yaklaşık dakikada bir eşitlenir.
- Politika ve RLC sayaçları kimlik başına değil, pencere başına tek bir özet satır olarak, gözlenen en yüksek yüzdeyle döner. Bu sayaçların anahtarı bir istek kimliğidir (IP adresi, başlık değeri) ve platform bu değeri şifreli saklar; bu nedenle otomasyon yüzeyinde hiçbir zaman yayımlanmaz.
Okunamayan bir kaynak, ulaşılamayan ortamların adı yazılarak kısmi sonuç olarak bildirilir; asla sıfır tüketim olarak yanıtlanmaz.
İlgili Sayfalar
Uzun dönem (saat/gün/hafta/ay) toplam istek kotası politikasının yapılandırılması.
Kısa süreli (saniye/dakika) hız sınırlama politikasının yapılandırılması.
Kimlik bazlı hız sınırlama tanımlarının yönetimi.
LLM Gateway token ve USD limitinin yapılandırılması.