Uygulama Logu Temizleme Görevleri
Apinizer'da çeşitli verilerin loglanması gerekebilmektedir. Bu veriler belirli bir süre sonra anlam ifade etmeyebilir ve veritabanının büyümesine yol açabilir. Düzenli aralıklarla aşağıda verilen koleksiyonların temizlenmesi faydalı olacaktır.
Bu işlemin otomatik olarak yapılması istenirse bu ekrandan silinmesi istenen logların ayarı yapılabilir. Aktif kayıtlar için, saat seçiliyse her saat başında, gün seçiliyse her gece 00:00'da çalışan bir görev belirtilen tarihten önce olan ilgili kayıtları siler.
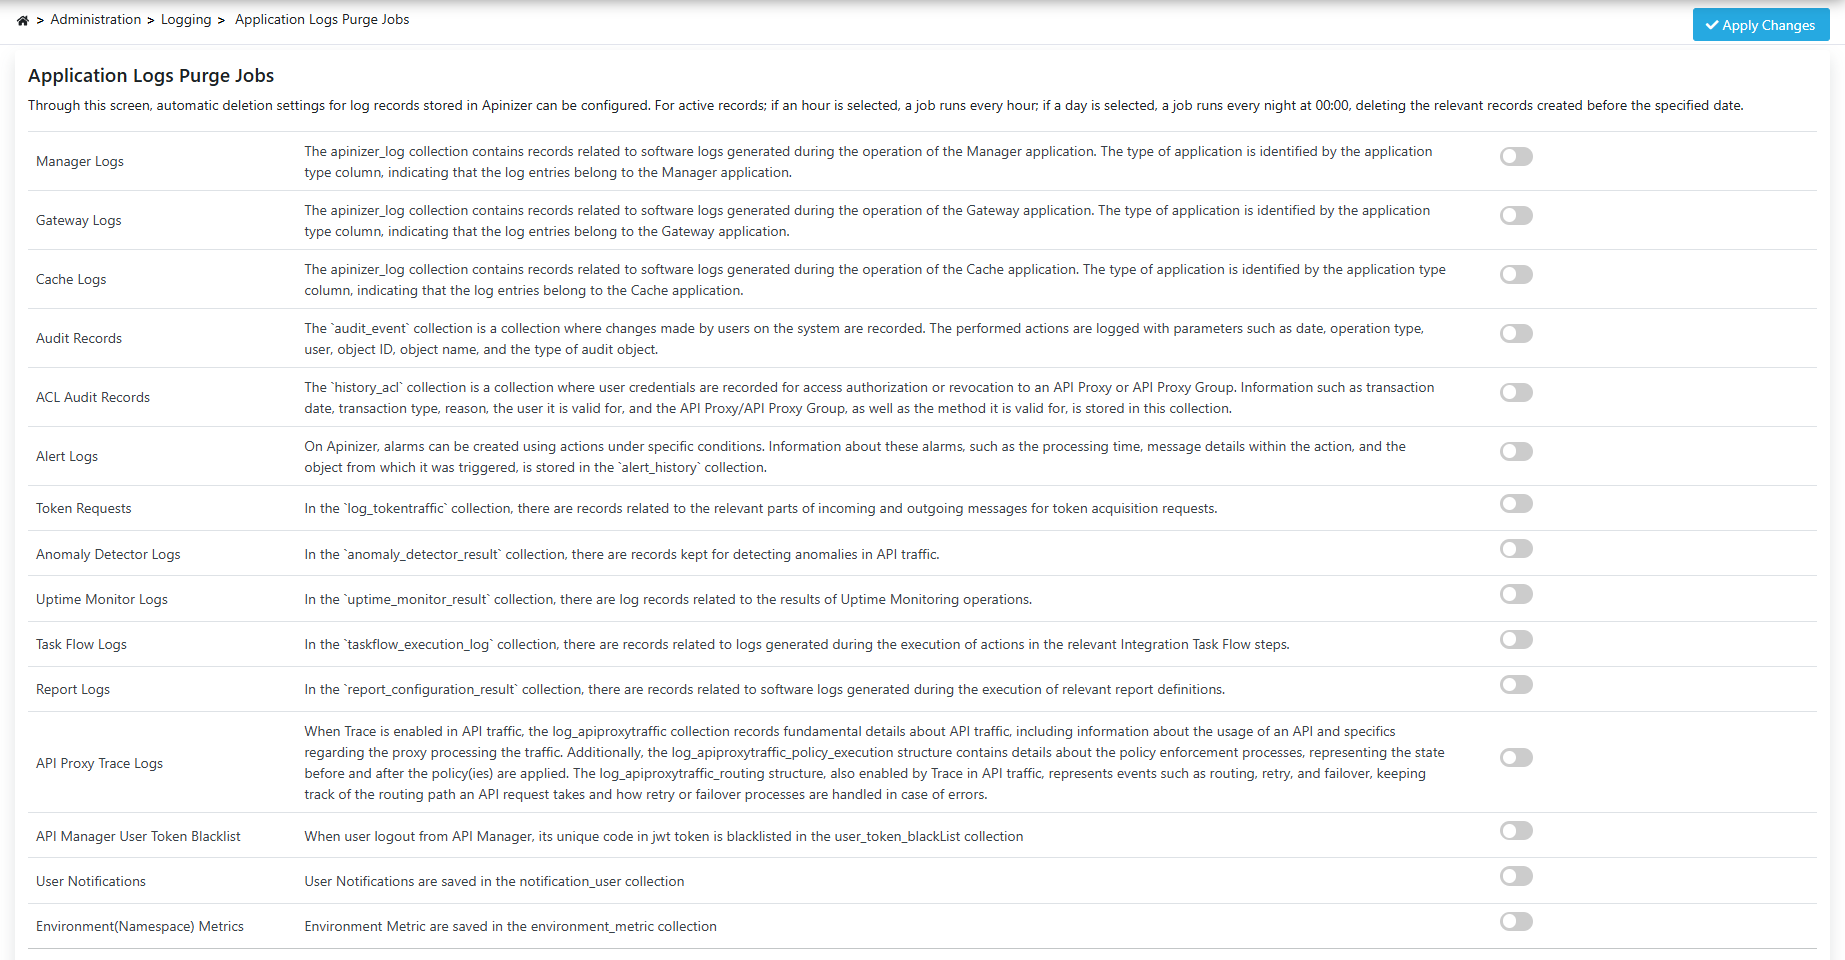
Konfigürasyon Alanları
Uygulama Logu Temizleme Görevi konfigürasyonu için kullanılan alanlar aşağıdaki tabloda görülmektedir:
| Alan | Açıklama |
|---|---|
| Manager Logs | Manager uygulamasının çalışması sırasında oluşan yazılımsal logların ne zamandan öncekilerinin silineceğini ayarlar. |
| Gateway Logs | Gateway uygulamasının çalışması sırasında oluşan yazılımsal logların ne zamandan öncekilerinin silineceğini ayarlar. |
| Cache Logs | Cache uygulamasının çalışması sırasında oluşan yazılımsal logların ne zamandan öncekilerinin silineceğini ayarlar. |
| TCP Connectivity Test History | TCP bağlantı testi sonuçlarının ne zamandan öncekilerinin silineceğini ayarlar. |
| Alert Logs | Apinizer üzerinde oluşturulan Alarm'lara ait log kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. |
| Token Requests | Token almak için yapılan isteklere ait kayıtların ne zamandan öncekilerinin silineceğini ayarlar. |
| API Security Events | Ağ geçidinde engellenen veya hata veren isteklerin Güvenlik Olayları ekranındaki gövdesiz kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. Varsayılan olarak kapalıdır. |
| API Access Events | Ağ geçidinden geçen her isteğin (başarılılar dâhil), Güvenlik Olayları ekranının API Erişimi sekmesinde tutulan gövdesiz kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. Varsayılan olarak kapalıdır. Bu koleksiyona istek başına bir satır yazılır; bu nedenle süreyi API Security Events'e uyan 30 güne eşitlemek yerine kısa tutun — önerilen aralık 3-7 gündür. |
| Portal Login Logs | API Portal giriş, çıkış ve hesap kilitleme/parola olaylarının, API Portal Giriş Kayıtları ekranında tutulan kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. Varsayılan olarak kapalıdır; kapalıyken hiçbir portal giriş kaydı silinmez. |
| Audit Records | Denetim Kayıtları ekranındaki kayıtların ne zamandan öncekilerinin silineceğini ayarlar. Varsayılan olarak kapalıdır (etkinleştirildiğinde 365 gün); kapalıyken hiçbir denetim kaydı silinmez. Bu süreyi depolama kolaylığına göre değil, kurumunuzun tabi olduğu düzenleyici saklama yükümlülüğüne (kişisel verilerin korunması mevzuatı, BDDK gibi bir sektör düzenlemesi, ISO 27001, PCI DSS veya kurum içi bir kayıt saklama politikası) göre belirleyin. |
| Login Records | Giriş Kayıtları ekranındaki kayıtların ne zamandan öncekilerinin silineceğini ayarlar. Varsayılan olarak kapalıdır (etkinleştirildiğinde 365 gün), yukarıdaki Audit Records ile aynı düzenleyici gerekçeyle. Takma adlandırılmış (pseudonymized) bir AI değerinin geri açılmasından (unmask) üretilen bir kayıt, bu ayar açık olsa bile hiçbir zaman silinmez — çünkü o kayıt, geri açma işleminin kendisi için uyumluluk izi görevi de görür. |
| Anomaly Detector Logs | Apinizer üzerinde oluşturulan anomali bulma işlemlerine ait log kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. |
| Uptime Monitor Logs | Apinizer üzerinde oluşturulan uptime monitoring işlemlerine ait log kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. |
| Task Flow Logs | Apinizer üzerinde oluşturulan Task Flow işlemlerine ait log kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. |
| Report Logs | Apinizer üzerinde oluşturulan rapor işlemlerine ait log kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. |
| API Proxy Trace Logs | API trafiğinde Trace özelliği etkin olduğunda tutulan log kayıtlarının ne zaman silineceğini ayarlar. |
| API Manager User Token Blacklist | API Yöneticisinden çıkış yapıldığında tutulan kayıtların ne zaman silineceğini ayarlar. Bunlar sıradan log kaydı değildir: çıkış yapılmış bir oturumun aynı token ile sürdürülmesini engelleyen kayıtlardır. Bu nedenle, kurulumun üretebileceği en uzun ömürlü token'dan (24 saat, Beni Hatırla kullanıldıysa 30 gün) kısa bir süre otomatik olarak uzatılır; aksi hâlde kaydın silinmesi çıkış yapılmış token'ı yeniden geçerli kılardı. Daha uzun bir süre olduğu gibi uygulanır. |
| User Notifications | Kullanıcı Bildirimleri notification_user koleksiyonunda tutulur. |
| Environment(Namespace) Metrics | Ortam(Namespace) Metrikleri environment_metric koleksiyonunda tutulur. |
| Kimlik Senkronizasyon Geçmişi | Kimlik sağlayıcı (LDAP / Veritabanı / API / OIDC) senkronizasyon koşularının kalıcı kaydının ne zamandan öncekilerinin silineceğini ayarlar. Varsayılan olarak kapalıdır; kapalıyken hiçbir koşu kaydı silinmez. |
| Kota Alarm Logları | Kota eşiğine ulaşıldığında gönderilen kota alarm bildirimlerine ait kayıtların ne zamandan öncekilerinin silineceğini ayarlar. |
| LLM Sağlık Geçmişi | LLM sağlayıcılarına karşı yapılan periyodik sağlık kontrollerinin sonuçlarının (durum ve gecikme bilgisi) ne zamandan öncekilerinin silineceğini ayarlar. |
| MCP Sağlık Geçmişi | MCP sunucularına karşı yapılan periyodik sağlık kontrollerinin sonuçlarının (durum ve gecikme bilgisi) ne zamandan öncekilerinin silineceğini ayarlar. |
| AI Trace Logları | AI Gateway trace kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. Bu kayıtların trace moduna bağlı kendi süre sonu zaten vardır (24 saat, 7 gün veya 30 gün); bu ayar ek bir saklama kontrolü sağlar. |
| AI A2A Görev Logları | Agent-to-Agent (A2A) görev kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. Tamamlanmış görevlerin kendi süre sonu zaten vardır; bu ayar ek bir saklama kontrolü sağlar. |
| AI Token Kullanımı | Günlük toplanmış AI token kullanım kayıtlarının ne zamandan öncekilerinin silineceğini ayarlar. Bu kayıtlar faturalandırma ve raporlama için kullanılır; geçmiş kullanım raporlarının kaybolmaması için uzun bir süre seçin. |
| Kota Kullanım Penceresi Geçmişi | Her kota penceresi kapandıktan sonra arşivlenen kota kullanım pencerelerinin ne zamandan öncekilerinin silineceğini ayarlar. |
| Toplu Limit Atama Geçmişi | Toplu limit atama koşularının (bir plan veya pencerenin çok sayıda tüketiciye tek seferde atanması) ve tüketici başına sorun satırlarının ne zamandan öncekilerinin silineceğini ayarlar. Kuyrukta bekleyen veya çalışan koşular hiçbir zaman silinmez. Varsayılan olarak kapalıdır; kapalıyken hiçbir koşu kaydı silinmez. |
| Yaşam Döngüsü Temizleme Koşusu Geçmişi | Temizleme ve silme koşularının ve madde bazlı sorun satırlarının ne zamandan öncekilerinin silineceğini ayarlar. Bu kayıtlar neyin, kim tarafından ve kimin onayıyla anonimleştirildiğinin veya silindiğinin kanıtıdır. Yalnız tamamlanmış koşular silinir. Varsayılan olarak kapalıdır; kapalıyken hiçbir koşu kaydı silinmez. |
ACL denetim kayıtları (history_acl) temizleme görevleri aracılığıyla hâlâ silinemez — bu kayıtlar veritabanında her zaman tutulur; manuel temizlik için veritabanı büyüme yönetimi scriptlerine bakınız.
Denetim Kayıtları (audit_event) ve Giriş Kayıtları (persistent_audit_event) de birer uyumluluk kaydıdır, ancak history_acl'den farklı olarak artık yukarıdaki Audit Records ve Login Records satırlarından otomatik bir saklama süresi verilebilir. İkisi de varsayılan olarak kapalıdır; bu nedenle her iki kayıt türünün otomatik olarak süresinin dolup dolmayacağı ve ne kadar süreyle saklanacağı, sizin yerinize verilmiş bir karar değil, tamamen kurumunuzun kendi düzenleyici yükümlülüklerine bırakılmıştır.
Log temizleme görevlerinin düzenli çalışması sistemin performansını artırır ve veritabanı boyutunu kontrol altında tutar.