API Promotion
Neden API Promotion?
API yaşam döngüsünde API'ler genellikle birden fazla ortamdan geçer. Her ortam farklı backend adresleri, farklı güvenlik yapılandırmaları ve farklı ortam değişkenleri kullanabilir. Bu geçişleri manuel olarak yapmak hem zaman alıcıdır hem de hata yapma riskini artırır.
API Promotion ile:
- Tutarlılık: Kaynak ortamdaki API yapılandırmasını olduğu gibi hedef ortama aktarabilirsiniz
- Otomatik değişken eşleştirme: Ortam değişkenlerini (backend adresi, API anahtarı vb.) hedef ortamın değerleriyle otomatik eşleştirebilirsiniz
- Karşılaştırma ve fark analizi: Aktarım öncesinde kaynak ve hedef arasındaki farkları görebilirsiniz
- Onay mekanizması: Kritik ortamlara (ör. Production) aktarım için zorunlu onay süreçleri tanımlayabilirsiniz
- İzlenebilirlik: Tüm aktarım geçmişini adım adım takip edebilirsiniz
Desteklenen API Tipleri
API Promotion aşağıdaki API tiplerini destekler:
| Tip | Açıklama |
|---|---|
| API Proxy | Standart API Proxy aktarımı. Creator bağımlılıkları (DB-2-API, Script-2-API) varsa otomatik tespit edilir |
| DB-2-API | Veritabanından oluşturulan API'lerin Creator tanımını bağımsız olarak aktarabilirsiniz |
| Script-2-API | Script tabanlı API'lerin Creator tanımını bağımsız olarak aktarabilirsiniz |
| Mock API | Mock API Creator tanımını bağımsız olarak aktarabilirsiniz |
| Proxy Group | Bir Proxy Group'u, içindeki tüm proxy'ler ve bağımlılıklarıyla birlikte aktarabilirsiniz |
Connector türündeki API Proxy'ler promotion için desteklenmemektedir.
Genel İş Akışı
API Promotion üç ana adımdan oluşur:
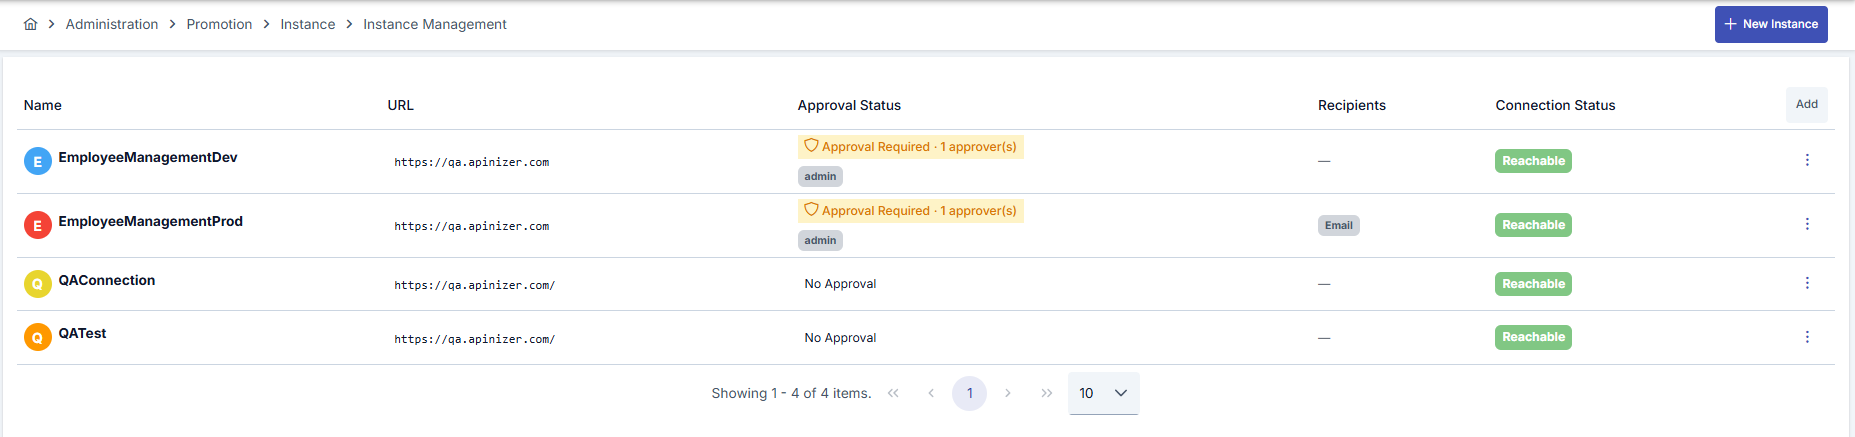
1. Instance Tanımlama
Hedef Apinizer ortamlarını (Development, Test, Staging, Production) birer Instance olarak tanımlarsınız. Her instance için bağlantı bilgileri, onay gereksinimleri ve bildirim alıcıları yapılandırılır.
2. API Mapping Oluşturma
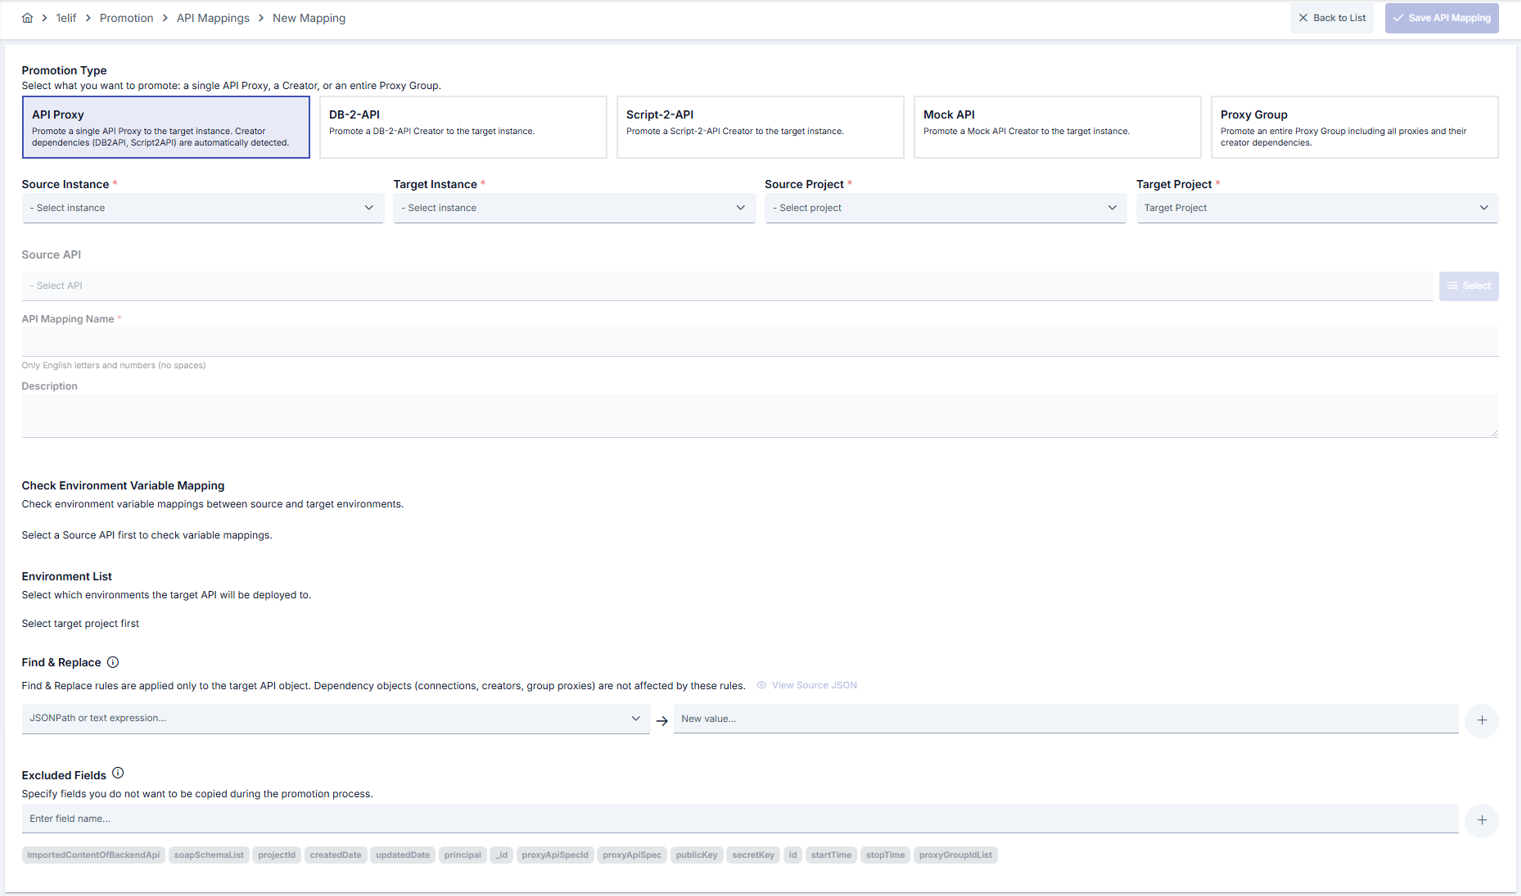
Kaynak ortamdaki bir API ile hedef ortamdaki karşılığını eşleştiren bir Mapping tanımlarsınız. Bu adımda:
- Kaynak ve hedef API'yi seçersiniz (veya hedef ortamda yeni API oluşturursunuz)
- Ortam değişkenlerini eşleştirirsiniz
- Gerekli dönüşüm kurallarını tanımlarsınız
- Aktarım öncesi ön kontrolleri çalıştırırsınız
Source ve Target Project alanlarında, instance oluşturma işlemi sırasında kullanılan token'ın sahibi olan kullanıcının erişim yetkisine sahip olduğu projeler listelenir.
3. Çalıştırma (Execution)
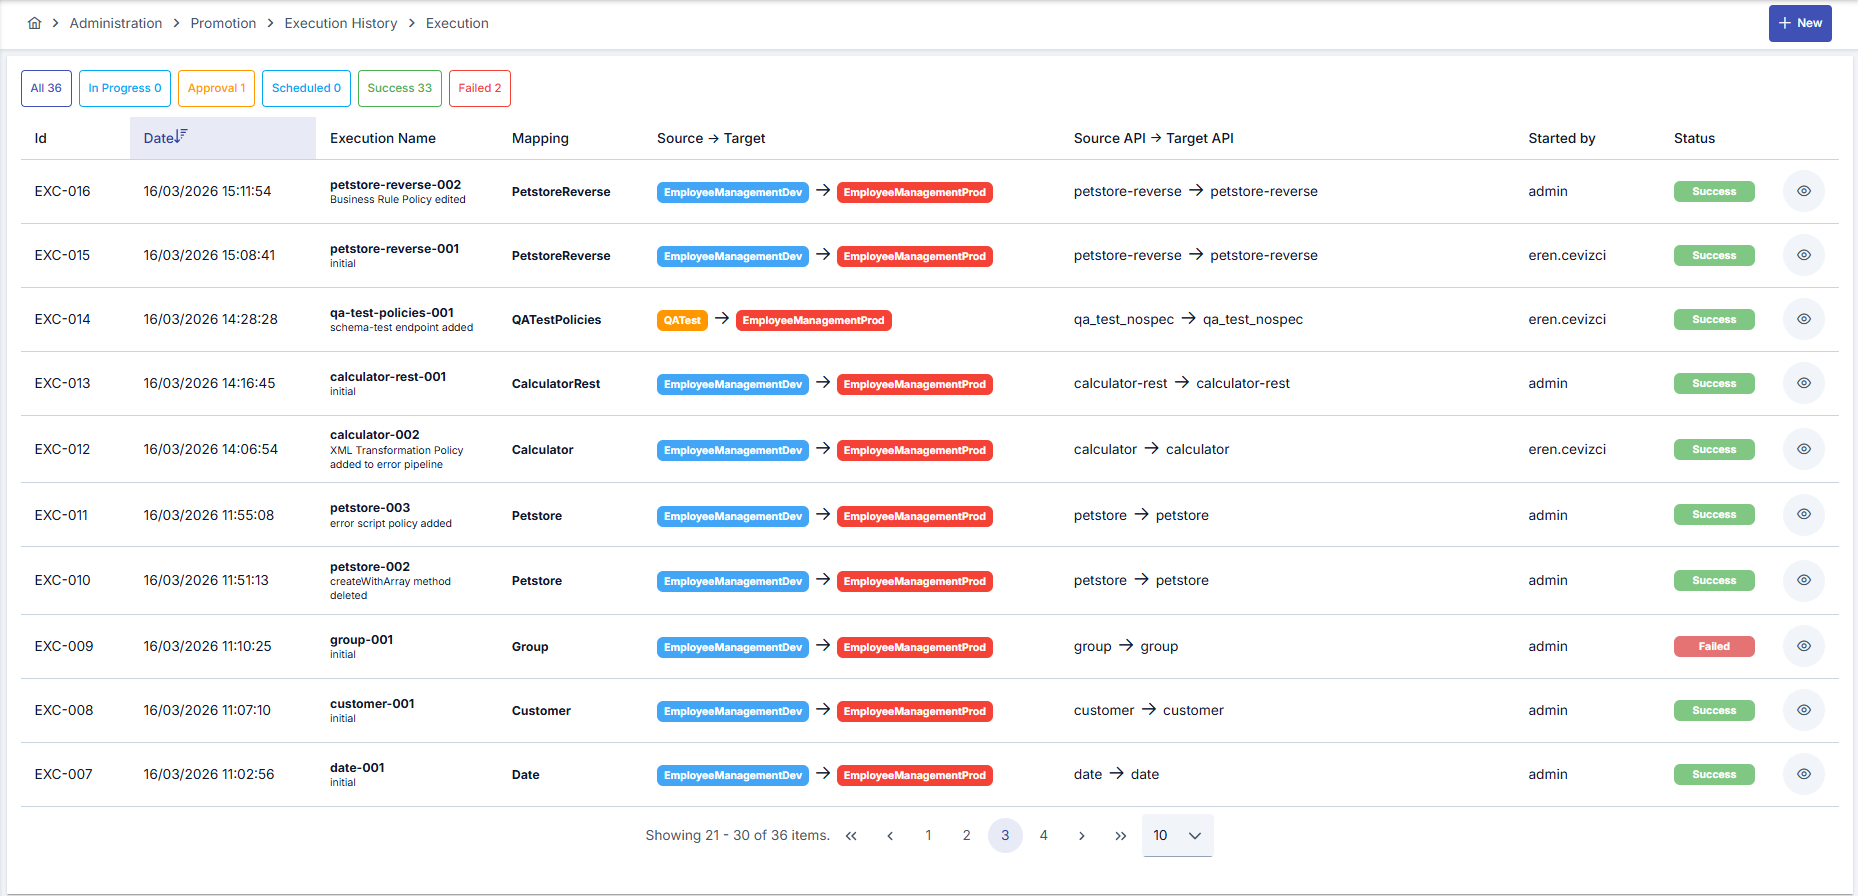
Mapping hazır olduğunda Execute işlemiyle aktarımı başlatırsınız. Onay gerekiyorsa süreç onay bekler; onay sonrası hemen veya planlanmış bir tarihte çalıştırılabilir.
Yetkilendirme
API Promotion'a yalnızca sistem yöneticisi veya Promotion Manager rolüne sahip kullanıcılar erişebilir. Bunun tek istisnası mapping listeleme, oluşturma ve düzenleme işlemleridir: bu üçü için mapping'in kaynak projesinde proje bazlı Promotion yetkisi de yeterlidir — listelemek için Görüntüle, oluşturmak/düzenlemek için Yönet (bkz. Yetkilendirme Matrisi). Instance yönetimi, çalıştırma (execution), mapping silme/kopyalama ve mapping sihirbazının karşılaştırma/bağımlılık/ön kontrol adımları dahil diğer tüm ekran ve işlemler yalnızca sistem yöneticisi ya da Promotion Manager rolüyle kullanılabilir; bunlarda proje bazlı yetki yeterli değildir.
Önceki sürümlerde mapping sihirbazının sunucu tarafı işlemlerinden bir kısmı — hedef ortama yazan bazı işlemler dahil — yukarıdaki yetki kontrolünü hiç uygulamıyordu; yalnızca korumalı olarak listelenen az sayıda uç kontrol ediliyordu. Artık her Promotion sunucu işlemi kontrol edilir. Daha önce bu işlevleri yukarıdaki yetkilerin hiçbirine sahip olmadan kullanabilen bir entegrasyon veya kullanıcı artık yetkilendirme hatası alır; gerekiyorsa ilgili role ya da proje yetkisine erişim eklenmelidir.
Kural yalnızca arayüzde değil her Promotion ucunda sunucu tarafında da uygulanır — modülün kimliksiz veya eksik yetkiyle geçilebileceği bir yol yoktur.
Bağımlılık Yönetimi
API Promotion, aktarılacak API'nin bağımlılıklarını otomatik olarak tespit eder ve bunların da hedef ortamda eşleştirilmesini zorunlu kılar:
- DB-2-API üzerinden oluşturulan API Proxy'ler: Creator + Veritabanı Bağlantısı zorunlu olarak birlikte taşınır
- Script-2-API ve Mock API üzerinden oluşturulan API Proxy'ler: Sadece Creator tanımı zorunlu olarak taşınır
- Manuel oluşturulan API Proxy'ler: Bağımlılık yoktur, sadece proxy tanımı taşınır
- Proxy Group aktarımında: Önce grup ayarları, ardından her bir proxy ve bağımlılıkları sırayla taşınır
Creator bağımlılıklarına ek olarak, kaynak API Proxy (veya Proxy Group) tanımında kullanılan Global Politikalar ve sertifika ailesi kayıtları (Certificate, KeyStore, CryptoKeyInfo, JWK — bkz. Gizlilik Yönetimi) da otomatik olarak tespit edilir. Bu bağımlılıkların her biri hedef ortamda mevcut bir kayıtla eşlenmeli veya hedefte yeni oluşturulmalıdır; aksi halde mapping kaydedilemez. Detaylar için bkz. API Mapping Oluşturma.