LDAP ile Giriş Ayarları
Bu bölüm, kullanıcıların Apinizer Yönetim Konsolu'na girebilmesi için kurumlarında mevcut olan ve LDAP bağlantısı ile erişilebilen kimlik yönetim sistemlerine entegre girilebilmesi için gereken LDAP bağlantı konfigürasyonlarını içerir. Bu ayarların yapılması ile kullanıcı LDAP bağlantısı üzerindeki kullanıcı adı ve şifresiyle Apinizer Yönetim Konsolu'na giriş yapabilir ve LDAP grubu üzerinden yetki verilen projelere erişim sağlayabilir.
Ayarları Düzenleme
Yönetim → Sistem Ayarları → LDAP Ayarları butonuna tıklayınız.
LDAP girişi ayarlarını içeren görsele aşağıda yer verilmiştir:
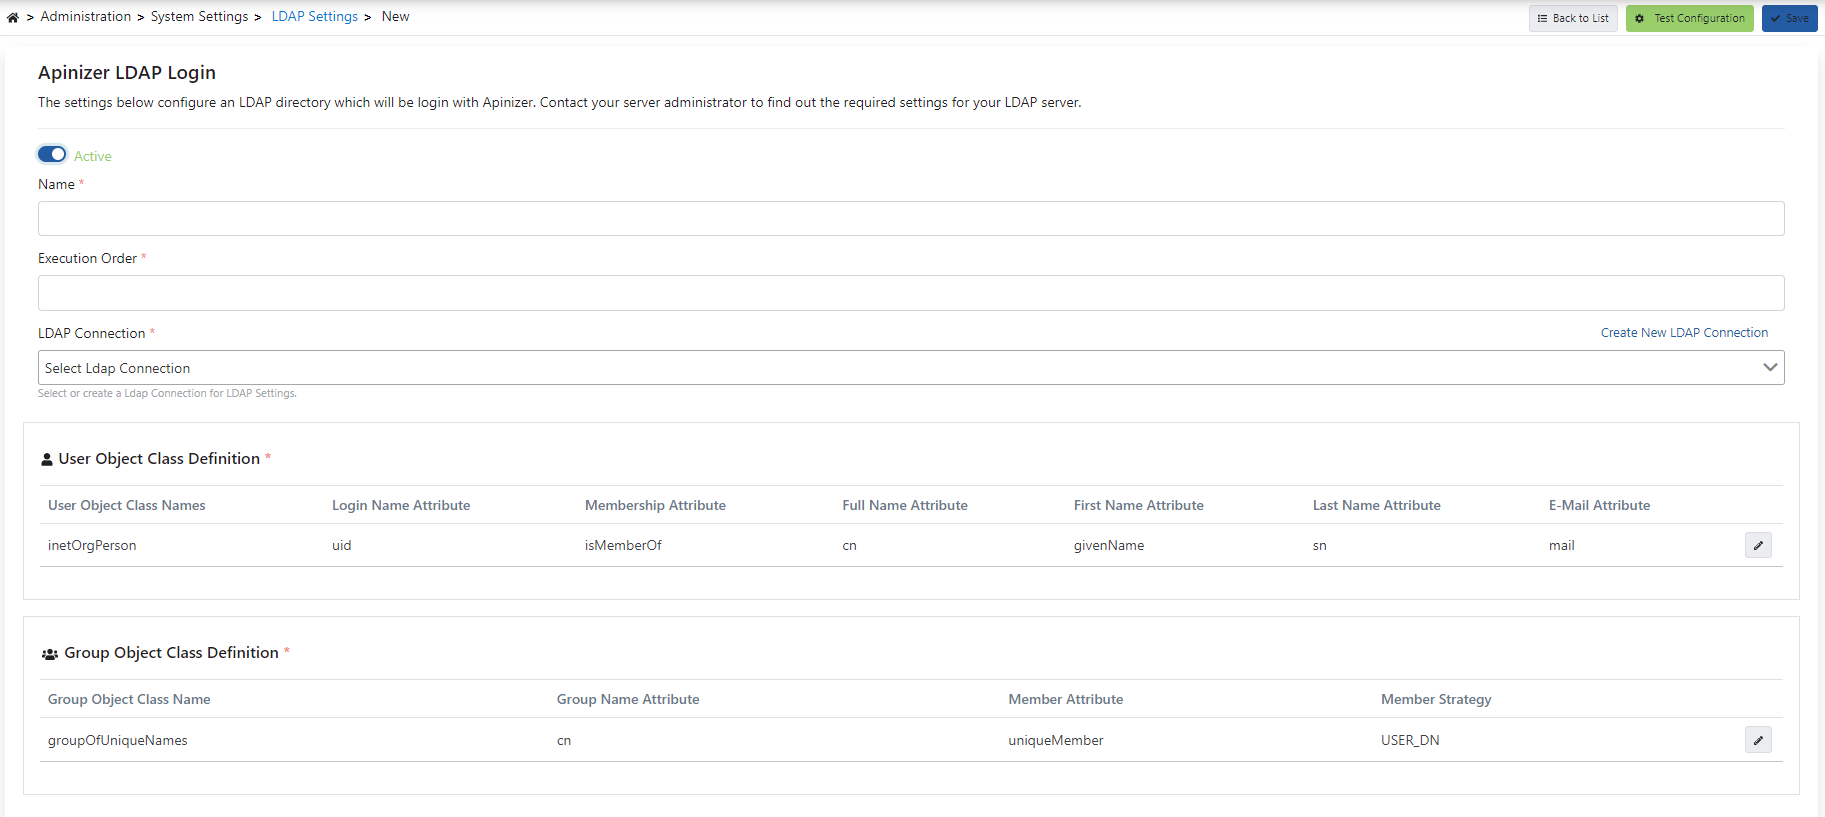
LDAP girişi ayarları için kullanılan alanlar aşağıdaki tabloda görülmektedir.
| Alan | Açıklama |
|---|---|
| Adı | LDAP Ayarları için ad bilgisi girilir. |
| Execution Order | LDAP Ayarı çalıştırma sırası belirlenir. Bu sıraya göre çalışma sırası önceliklendirilir. |
| LDAP Bağlantısı (LDAP Connection) | LDAP Ayarları için LDAP Bağlantısı seçilir veya yeni bir tane oluşturulur. |
| Kullanıcı Sınıfı Tanımı (User Object Class Definition) | LDAP Kullanıcıları filtrelemek için kullanıcı sınıfı oluşturulur. |
| Grup Sınıfı Tanımı (Group Object Class Definition) | LDAP sınıflarını filtrelemek için grup oluşturulur. |
Akış Şeridi
Ekranın üst kısmında altı adımlı bir şerit görünür: Bağlan → Bind → Kullanıcılar → Gruplar → Üyelik → Yönetim Konsolu yetkileri. Şerit, dizinden Yönetim Konsolu yetkisine giden yolun sırasını gösterir. Bir adıma tıklayın. Ekran ilgili bölüme kayar.
Altıncı adım bu ekrana özeldir. LDAP ile Giriş ayarının eşitlemesi yoktur. Apinizer dizini her girişte canlı okur.
Açıkla
Ekranın üst kısmındaki Açıkla butonu tek bir kullanıcının dokuz adımlık dökümünü açar. Kullanıcı adını yazın. Parola isteğe bağlıdır. Parola yazarsanız Apinizer ek olarak bir giriş denemesi yapar.
Döküm şu soruları cevaplar:
- Kullanıcı dizinde hangi filtreyle arandı ve bulundu mu.
- Servis hesabı hangi nitelikleri okuyabildi.
- Üyelik kullanıcı niteliğinden, grup üye listesinden veya organizasyon birimi ağacından çözüldü mü.
- Etkin üyelik kipi hangisi ve sonuçta hangi gruplar çözüldü.
- Kullanıcı hangi projenin hangi takımına girer.
- Kullanıcı hangi sistem yetkisini alır.
Her satır durumu, açıklamayı ve kopyalanabilir teknik ayrıntıyı gösterir. Kopyala butonu tüm dökümü düz metne çevirir. Parola hiçbir satırda, ayrıntıda veya kayıtta görünmez.
Hazır Ayar Uygula
Ekranın üst kısmındaki Hazır Ayar Uygula menüsü dizin türünüzü sorar: Active Directory, OpenLDAP, 389 Directory Server / FreeIPA veya Active Directory (gruplar organizasyon birimi olarak tutuluyor). Seçtiğiniz türe göre önerilen değerler Kullanıcı Sınıfı Tanımı ve Grup Sınıfı Tanımı alanlarına yazılır. Hiçbir şey kaydedilmez. Değerleri gözden geçirin. Kaydedene kadar önceki değerler yerinde kalır.
Bağlantıyı Test Et (Adım Adım)
Ekranın üst kısmındaki Bağlantıyı test et (adım adım) butonu bağlantıyı 7 adımda ölçer. Adımlar: Yapılandırma Kontrolü, Sunucu Bağlantısı, Güvenli Bağlantı, Servis Hesabı Girişi, Dizin Bilgisi, Şema Kontrolü, Başlangıç Noktası. Buton ayrıca girilen kullanıcı adı/parola ile bir oturum açma denemesi yapar. Her adımda durum, açıklama ve öneri gösterilir. Ekranın altındaki Test Konfigürasyonu akışı da korunur.
Kullanıcı Sınıfı Tanımı
Kullanıcıları filtrelemek için kullanılacak sınıf ad(lar)ı girilir. Bu sınıf adları, belirli kullanıcı nesnelerini tanımlamak için kullanılır ve filtreleme işlemlerinde etkin rol oynar.
Kullanıcıları filtrelemek için giriş ayarlarını içeren görsele aşağıda yer verilmiştir:
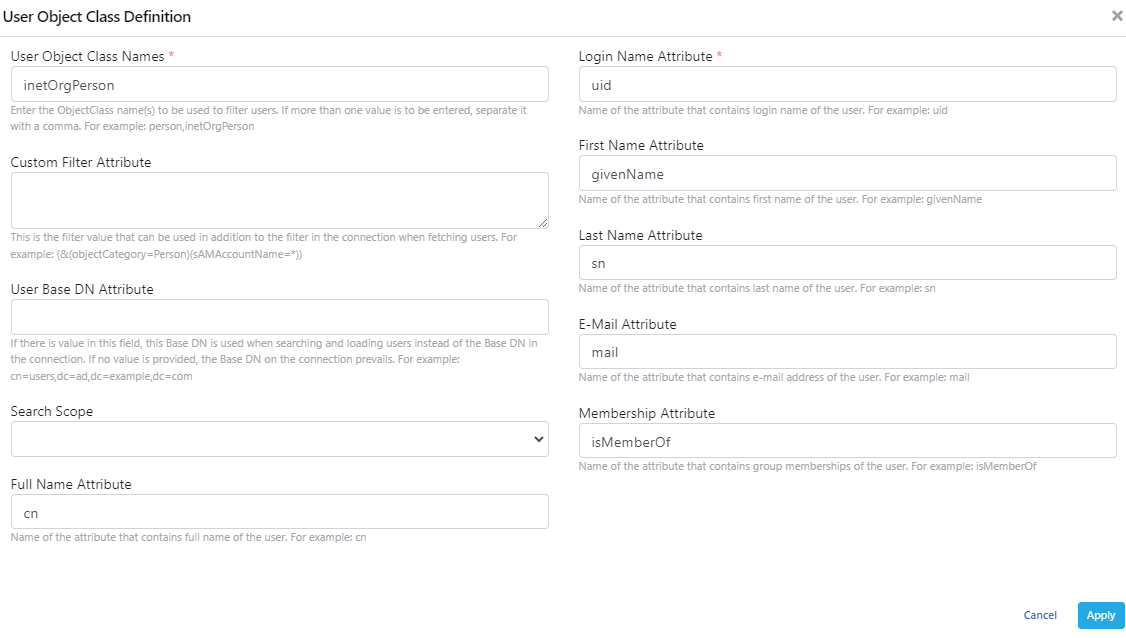
LDAP kullanıcı sınıfı tanımı girişi ayarları için kullanılan alanlar aşağıdaki tabloda görülmektedir.
| Alan | Açıklama |
|---|---|
| Kullanıcı Sınıfı Adları (User Object Class Names) | Kullanıcıları filtrelemek için kullanılacak sınıf ad(lar)ı girilir. |
| Custom Filter Niteliği (Custom Filter Attribute) | Kullanıcıları getirme esnasında bağlantıdaki filtreye ek olarak kullanılabilecek filtre değeri girilir. |
| User Base DN Niteliği (User Base DN Attribute) | Bu değer dolu ise bağlantıdaki Base DN yerine, kullanıcıları ararken ve yüklerken bu Base DN kullanılır. Hiçbir değer sağlanmazsa bağlantıdaki Base DN geçerli olur. |
| Search Scope (Search Scope) | Arama işleminin base dn üzerinde hangi seviyede yapılacağını belirtir. |
| Tam Ad Niteliği (Full Name Attribute) | Kullanıcının tam adını bulmak için kullanılacak niteliğin adı girilir. |
| Giriş Adı/Kullanıcı Adı Niteliği (Login Name Attribute) | Kullanıcının sisteme girişi için kullanılacak niteliğin (login name) adını girilir. |
| Ad Niteliği (First Name Attribute) | Kullanıcının adını belirten niteliğin adını girilir. |
| Soyad Niteliği (Last Name Attribute) | Kullanıcının soyadını belirten niteliğin adını girilir. |
| E-Posta Niteliği (E-Mail Attribute) | Kullanıcının e-posta adresini belirten niteliğin adını girilir. |
| Üyelik Niteliği (Membership Attribute) | Kullanıcının grup üyeliklerini belirten niteliğin adını girilir. |
Grup Sınıfı Tanımı
Grupları filtrelemek için kullanılacak sınıf adını belirtir.
Grup sınıflarını filtrelemek için giriş ayarlarını içeren görsele aşağıda yer verilmiştir:
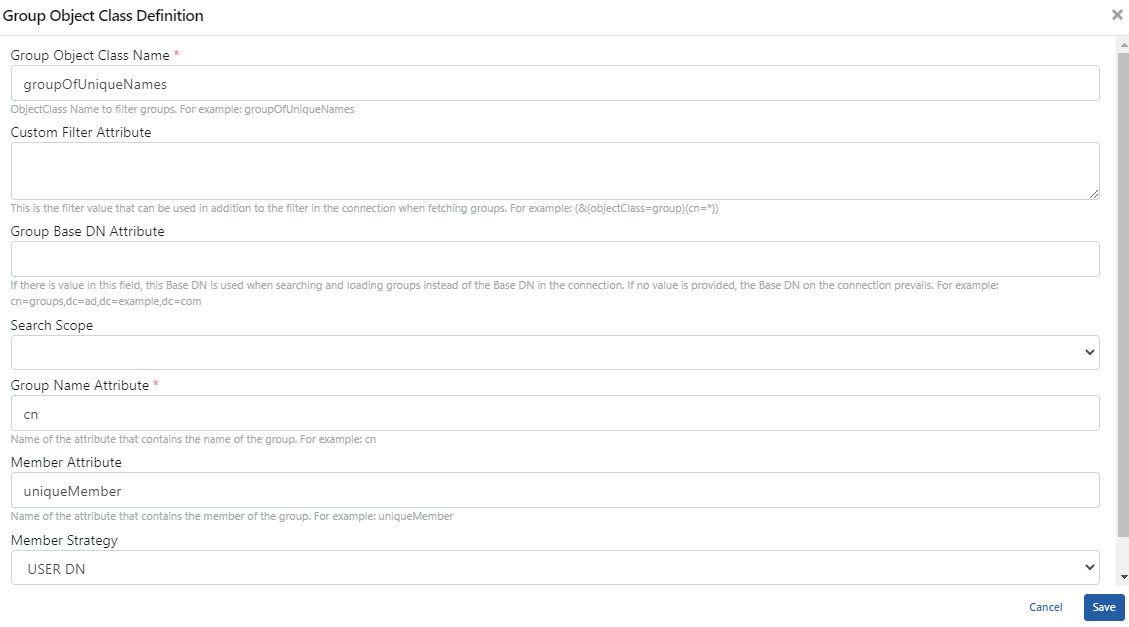
LDAP grup sınıfı tanımı girişi ayarları için kullanılan alanlar aşağıdaki tabloda görülmektedir.
| Alan | Açıklama |
|---|---|
| Grup Sınıfı Adı (Group Object Class Name) | Grupları filtrelemek için kullanılacak sınıf adını girilir. |
| Custom Filter Niteliği (Custom Filter Attribute) | Gruplar alınırken bağlantıdaki filtreye ek olarak kullanılabilecek filtre değeridir. |
| Group Base DN Niteliği (Group Base DN Attribute) | Bu alanda değer varsa bağlantıda Base DN yerine grup aranırken ve yüklenirken bu Base DN kullanılır. Hiçbir değer sağlanmazsa bağlantıdaki Base DN geçerli olur. |
| Search Scope (Search Scope) | Arama işleminin base dn üzerinde hangi seviyede yapılacağını belirtir. |
| Grup Adı Niteliği (Group Name Attribute) | Grup adını tutan niteliğin adını girilir. |
| Grup Üyeliği Niteliği (Member Attribute) | Grup üyelerini tutan niteliğin adını girilir. |
| Grup Üyeliği Belirleme Niteliği (Member Strategy) | Grup üyelerini belirlemek için kullanılacak yöntemi seçilir. |
Üyelik Sütunu
Grup Sınıfı Tanımı tablosunda Üyelik nasıl belirlenir? sütunu bulunur. Bu sütun, Apinizer'ın bir kullanıcının gruplarını hangi yöntemle bulduğunu gösterir. Sütun boşsa Apinizer mevcut davranışı uygular. Kipi değiştirmek için satırdaki kalem ikonuna tıklayın.
Grup → Sistem Yetkisi Eşlemesi
Bir LDAP grubundaki her kullanıcıya sistem yetkisi verebilirsiniz. Tablo Yönetim Konsolu yetkileri bölümündedir.
Tabloya satır eklemek için Satır ekle butonuna tıklayın. Her satırda bir sistem yetkisi seçin. Grup alanına grup adını veya tam ayırt edici adı yazın. Enter tuşuna basın. Değer bir etikete dönüşür. Bir yetkiye birden fazla grup girebilirsiniz.
| Alan | Açıklama |
|---|---|
| Sistem yetkisi (System right) | LDAP grubu ile verilecek yetki seçilir. Yedi sistem yetkisinden biri girilir: Sistem Yöneticisi, Analyzer, Proje Yöneticisi, API Portal Yöneticisi, API Portal İş Kullanıcısı, API Portal Geliştirici Kullanıcısı, Promotion Yöneticisi. |
| LDAP grupları (LDAP groups) | Bu yetkiyi veren gruplar girilir. Grup adı (Admins) veya tam ayırt edici ad (cn=Admins,ou=Groups,dc=corp) kabul edilir. |
Düz grup adı yazarsanız Apinizer yalnız grubun kendi adını karşılaştırır. Adın geri kalanına bakmaz. Başka bir organizasyon birimindeki aynı adlı bir grup da eşleşir. Sistem Yöneticisi yetkisi için tam ayırt edici adı yazın. Denetim kaydı, yetkiyi veren grubun tam ayırt edici adını gösterir.
Kurallar:
- Tabloyu boş bırakabilirsiniz. Boş tablo, bugünkü davranışın aynısıdır. Apinizer LDAP ile hiçbir sistem yetkisi vermez.
- Eşleştirme büyük/küçük harf duyarsızdır.
- Aynı sistem yetkisini iki satıra yazamazsınız. Kayıt bir hata mesajı ile reddedilir.
- Apinizer eşlemeyi her girişte yeniden hesaplar. Kullanıcı gruptan çıkarsa yetki bir sonraki girişte geri alınır.
- Elle verdiğiniz yetki korunur. Apinizer yalnız LDAP ile verdiği yetkiyi geri alır.
- Elle verilmiş bir yetki, eşleme tablosundaki bir grupla da eşleşiyorsa ilk LDAP girişinde LDAP sahipliğine geçer. Kullanıcı gruptan çıkınca bu yetki geri alınır. Yetkiyi elle korumak isterseniz eşleme satırından o grubu çıkarın.
- Proje üyeliği bu tablodan gelmez. Proje üyeliği proje takımından gelir. Takım adı, LDAP grubunun adı veya tam ayırt edici adı ile eşleşir.
LDAP otoritedir. Bir kullanıcının LDAP ile verilmiş yetkisini Kullanıcılar ekranından elle kaldırırsanız, grup üyeliği sürdüğü sürece yetki bir sonraki girişte geri gelir. Yetkiyi kalıcı olarak kaldırmak için kullanıcıyı LDAP grubundan çıkarın veya eşleme satırını silin.
Sistem Yöneticisi yetkisini yalnız LDAP grubuna bağlamayın. Dizine erişilemediğinde konsola girebilmek için elle tanımlı en az bir yönetici hesabı bulundurun. Apinizer, geri alma işlemi son aktif yöneticiyi bırakmayacaksa yetkiyi geri almaz ve bir uyarı kaydı yazar.
Proje Yöneticisi yetkisi LDAP ile verildiğinde Apinizer kullanıcıyı projelere otomatik olarak üye yapmaz. Proje üyeliğini proje takımından tanımlayın.
Kullanıcılar Listesindeki (LDAP) İşareti
Yönetim → Kullanıcılar ekranında yetki adının yanında (LDAP) işareti görünebilir. Bu işaret, yetkinin bir LDAP grubu ile verildiğini söyler. İşaretin üzerine gelin. Açıklama görünür.
Bu özelliğin ekrandan koşulacak adım adım test planı APNZ-5643 numaralı iş kaydının açıklamasında yer alır.
Bu ayarların gerçek hayatta kullanılmasına ilişkin örnek senaryoyu görmek için API Manager LDAP Entegrasyonu sayfasını ziyaret edin.