Erişim Kontrolü
Erişim Kontrolü, tüketicilerin API Proxy'lere ve API Proxy Gruplarına erişim izinlerini; bu izinlere bağlı geçerlilik tarihi, ortam bazlı erişim ve izin verilmeyen metot/proxy ayarlarını tek bir ekrandan yönetmenizi sağlar. Bu sayfa, Kimlik Yönetimi altındaki Erişim Kontrolü ile ilgili sayfaları bir arada listeler.
Görünümler ve Türler
Erişim Kontrolü ekranının üst kısmında iki görünüm bulunur. İki görünüm de aynı erişim satırlarını düzenler:
- API'ler: Bir API'den başlayarak onu kimlerin çağırabildiğini görürsünüz. Soldaki listede API Proxy, LLM Gateway ve Proxy Grubu sekmeleri bulunur. Bir öğe seçildiğinde sağda Kimlikler sekmesinde erişim izni verilmiş tüketiciler ve uygulamalar, Endpointler sekmesinde (Proxy Grubunda Üye Proxy'ler) endpoint/üye bazlı erişim kısıtları yönetilir.
- Kimlikler: Bir kimlikten başlayarak neleri çağırabildiğini görürsünüz. Soldaki listede Tüketici ve Uygulama sekmeleri bulunur. Bir kimlik seçildiğinde sağda API Proxy'ler, LLM Gateway'ler ve Proxy Grupları sekmelerinde bu kimliğin erişim izni olduğu öğeler görüntülenir ve yönetilir.
Seçilen tüketici/API Proxy/Proxy Grubu ilişkisi için geçerlilik tarihi, her ortamdaki erişim ve izin verilmeyen metot/proxy tanımları yapılandırılabilir. Kota ve daraltma burada ayarlanmaz; bunları Limit Planları menüsünde tanımlayın. Değişiklikler Kaydet & Yayınla ile etkinleştirilir.
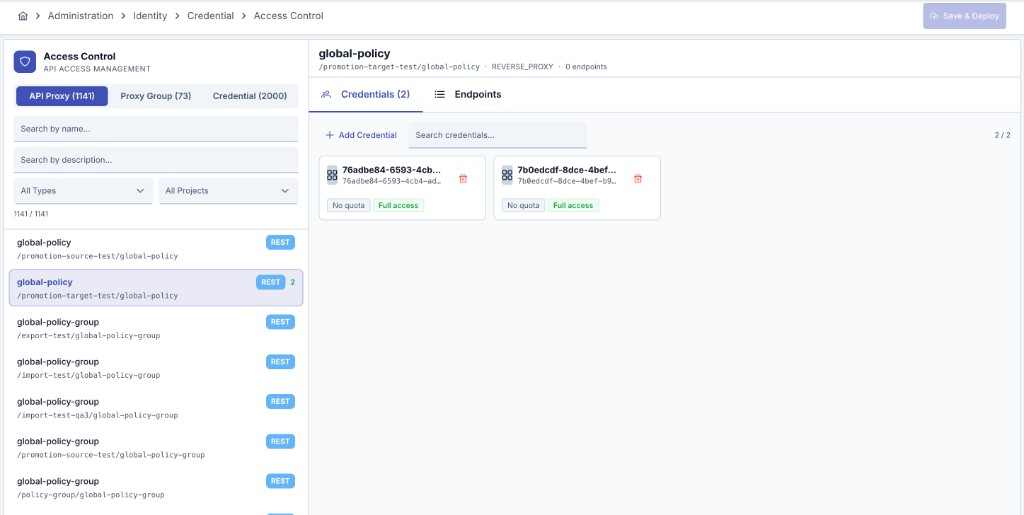
API Proxy erişim alanlarının detaylı açıklamaları için API Proxy ACL sayfasını, Proxy Grubu erişim alanları için aşağıdaki Proxy Grubu Erişim Ayarları bölümünü inceleyebilirsiniz.
Tüketici erişim izni, API proxy'e erişim için tek başına yeterli değildir. Tüketicideki ve erişim iznindeki ayarların geçerli olması için API Proxy üzerinde kimlik doğrulama politikalarından birisi eklenmiş olmalı ve bu politikada kimlik doğrulama şekli olarak Security Manager seçeneği seçili olmalıdır.
Proxy Grubu Erişim Ayarları
Proxy Grubu modunda bir kimlik seçildiğinde sağdaki Erişim Ayarları panelinde aşağıdaki alanlar yer alır:
| Alan | Açıklama |
|---|---|
| Bitiş Tarihi | Bu tarih değerinin girilmesi durumunda tüketici bu tarih geldiği zamandan itibaren (gece 00.00'dan itibaren geçerli olmak üzere) API Proxy Grubuna erişemez hale gelir. Tarih girilmemişse Süresiz erişim gösterilir; tüketici pasif hale gelmediği sürece API Proxy Grubuna erişmeye devam eder. Bu tarihin gelmesi sadece bu API Proxy Grubuna erişimi kısıtlar, diğer API Proxy Gruplarına erişimde bir değişiklik yapmaz. |
| Ortamlar | Tüketicinin API Proxy Grubuna erişimini, API Proxy Grubunun yüklendiği her ortam için Bu ortamda erişim anahtarıyla ayrı ayrı açar ya da kapatır. |
| Engellenen API Proxy'ler | Tüketicinin sahip olduğu rollerinden bağımsız olarak grubun herhangi bir üye API Proxy'sine erişmemesi isteniyorsa, erişime kapatılmak istenen API Proxy'ler burada seçilir. Engellenenler dışında tüketici grubun tüm üye API Proxy'lerini çağırabilir. |
Bir tüketicinin belirli bir API Proxy Grubuna erişim izni tek bir kayıtta tutulur; Kaydet & Yayınla tuşuna birden çok kez basmak aynı izin için yeni kayıt oluşturmaz. Portal üzerinden bir API Ürünü aboneliğiyle gelen izinler bunun dışındadır ve ürün bazında ayrı kayıtlar olarak listelenebilir. Ayrıntı ve yükseltme sırasındaki otomatik tekilleştirme için API Proxy ACL sayfasına bakabilirsiniz.
Büyük Kimlik Listeleri
API Proxy ve Proxy Grubu modunda Kimlikler sekmesi, atanmış kimlikleri sayfa sayfa gösterir. Varsayılan sayfa boyutu 50'dir. 25, 50 veya 100 seçebilirsiniz. 50 veya daha az kimlik içeren liste tek sayfada görünür.
- Listeyi daraltmak için Tümü, Tüketiciler ve Uygulamalar filtrelerini kullanın. Filtrelerdeki sayılar ile "gösterilen / toplam" metni yalnız geçerli sayfayı değil, atanmış tüm kimlikleri kapsar.
- Bir kimliği ada, kullanıcı adına veya kurum adına göre bulmak için Kimlik ara... kutusunu kullanın. Arama büyük/küçük harfe duyarsızdır ve metnin herhangi bir parçasıyla eşleşir.
- Kimlik Ekle ile eklediğiniz kimlikler, Kaydet & Yayınla'ya tıklayana kadar ilk sayfanın en üstünde görünür.
- Sayfalar arasında gezerken yaptığınız düzenlemeler korunur. Kaydetme sürerken yaptığınız bir düzenleme kaydedilmemiş değişiklik olarak kalır; kaydetme bittiğinde kaybolmaz.
- Kaydet & Yayınla yalnız değişen ve eklenen satırları kaydeder. Gateway, API Proxy'nin veya Proxy Grubunun erişim listesinin tamamını almaya devam eder.
- Endpoint'ler sekmesinde her endpoint için izinli ve engelli sayıları tüm kimlikleri kapsar. Bir endpoint'e tıkladığınızda açılan panel de sayfalıdır.
Tüm Kimlikleri Kaldırma
Seçili API Proxy veya Proxy Grubuna erişimi olan tüm kimliklerin erişimini tek seferde kaldırmak için kimlikler araç çubuğundaki Tümünü sil düğmesine tıklayın. Değişiklik gateway'lerden de kaldırılır. Onay penceresi kimlik sayısını ve API adını gösterir. Bu işlem geri alınamaz.
Tüm kimlikler tek işlemle kaldırılır. İşlem sürerken pencere "N kimliğin erişimi kaldırılıyor. Bu pencereyi kapatmayın." mesajını gösterir ve kapatılamaz. Kaldırılan her erişim yine denetim loguna yazılır.
Kaydedilmemiş değişiklik varken Tümünü sil düğmesi devre dışıdır. Önce değişiklikleri kaydedin veya iptal edin. Bu düğmeyi yalnız kimlikleri yönetebilen kullanıcılar kullanabilir.
Kaydetme Hataları
Siz sayfayı yükledikten sonra başka bir kullanıcı bir erişim kuralını kaldırmış olabilir. Bu durumda Kaydet & Yayınla isteği reddeder; böylece kaldırılan erişim yeniden verilmez. Sayfayı yenileyip tekrar deneyin.
- "İstekteki bir erişim kuralı bu arada silinmiş. Sayfayı yenileyip tekrar deneyin."
- "İstekteki bir erişim kuralı başka bir API'ye ait. Sayfayı yenileyip tekrar deneyin."
İlgili Sayfalar
API Proxy bazında erişim izni ve tüketici konfigürasyon parametreleri.
API Proxy veya kurum/tüketici bazlı erişim kontrol listesi raporları.
İzin Verilen/Yasaklı IP Listesi politikalarında kullanılan IP grubu tanımları.
Kimlik bazlı rate limit tanımlama ve aşırı kullanım koruması.
Erişim izni verilecek tüketicilerin oluşturulması ve yönetimi.