API Proxy ACL
API Proxy ACL ekranı menüde yer almaz; yalnızca doğrudan adresiyle açılabilir. Aynı erişim ayarları (Bitiş Tarihi, Ortamlar, Engellenen Endpointler) Kimlik → Erişim Kontrolü ekranının API Proxy sekmesinden de yapılabilir. Bkz. Erişim Kontrolü.
Tüketici erişim izni, API proxy'e erişim için tek başına yeterli değildir.
Tüketicideki ve erişim iznindeki ayarların geçerli olması için API Proxy üzerinde kimlik doğrulama politikalarından birisi eklenmiş olmalı ve bu politikada kimlik doğrulama şekli olarak Security Manager seçeneği seçili olmalıdır.
Bu sayfada aşağıdaki görselde olduğu gibi yetkili uygulama kullanıcısının içinde yer aldığı projeye ait olan tüm API Proxy'ler listelenir, isteğe bağlı olarak filtrelenebilir.
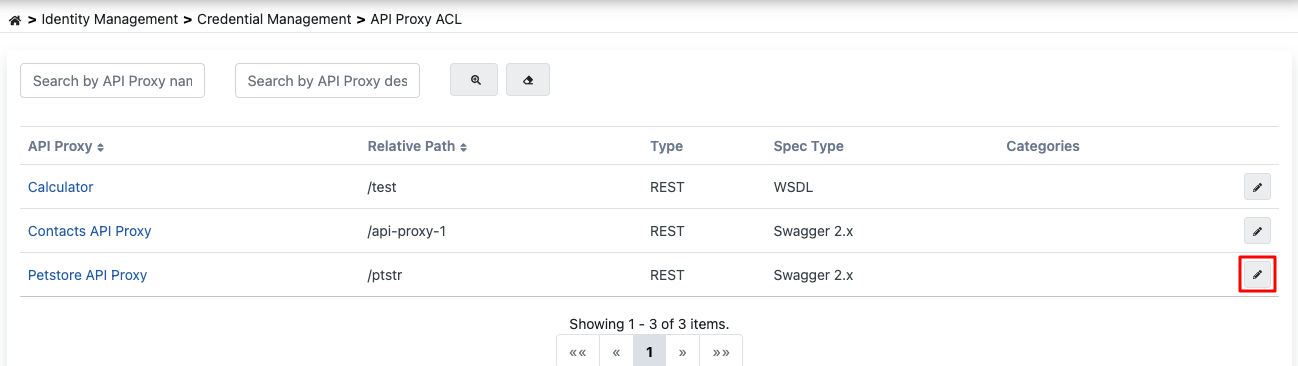
API Proxy Erişim İzni Yönetimi
Bir API Proxy üzerinde işlem yapmak için yukarıda kırmızı ile işaretli tuşa basarak ilgili API Proxy'nin detay ekranına gidilir.
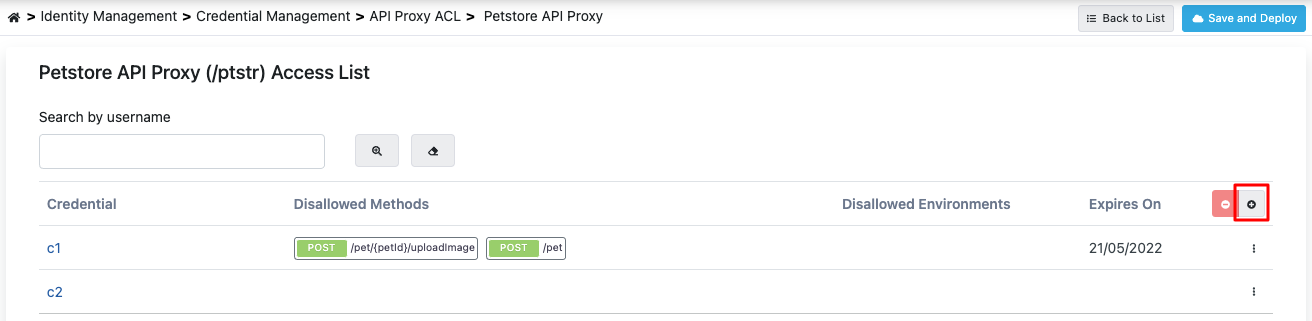
Bu ekranda API Proxy için daha önceden erişim izni verilmiş olan Tüketicilerin listesi yer alır.
Yeni bir Tüketici eklemek için yukarıdaki görselde olduğu gibi kırmızı renkle işaretli olan tuşa basılır.
Ekle (Add) tuşuna basıldığında proje içerisinde tanımlı veya yönetim menüsünden tanımlanmış olan tüketiciler aşağıdaki görselde olduğu gibi listelenir.
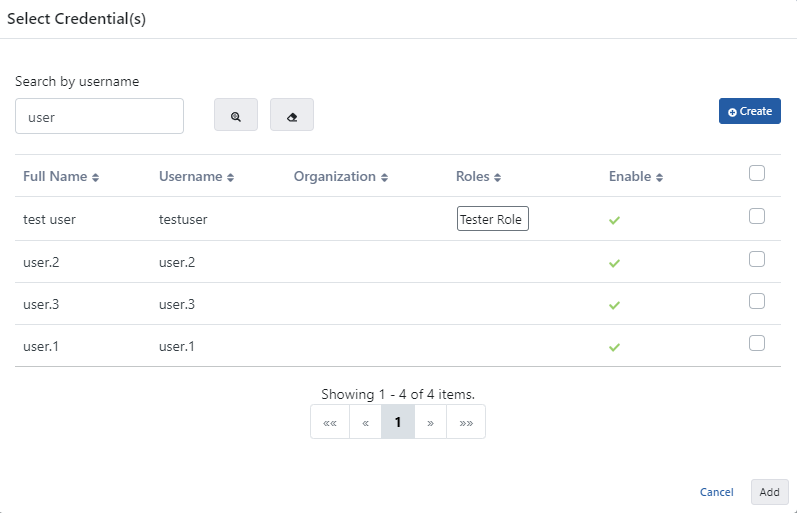
Bu ekranda bir veya daha fazla tüketicinin API Proxy'e erişim izni aynı anda verilebilir.
Tüketici Konfigürasyonu
Tüketiciye API Proxy için erişim izni verildikten sonra API Proxy'e erişim izni verilen tüketiciler listesinin olduğu sayfaya dönülür:
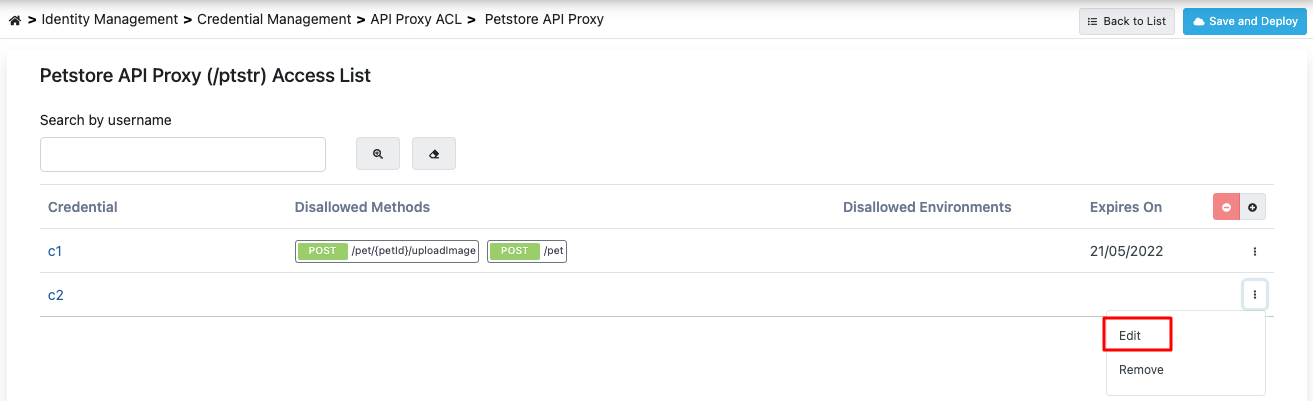
Tüketicinin API Proxy'e özel ayarlarını yapmak için bu sayfada kırmızı renkle işaretlenen Düzenle (Edit) tuşuna basılır.
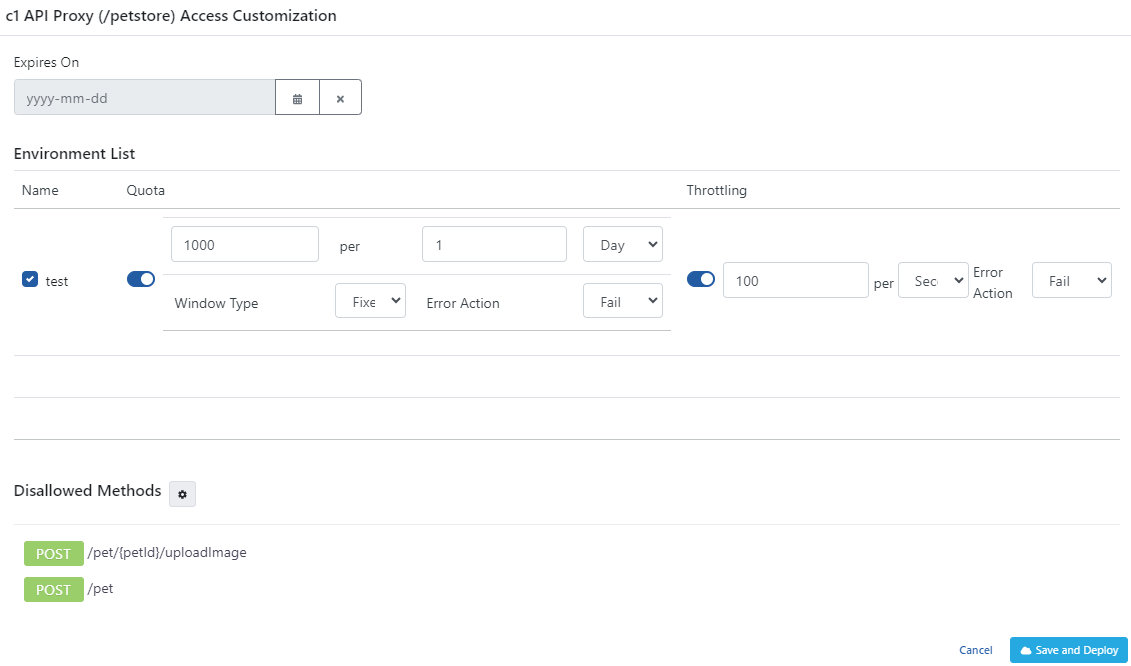
Konfigürasyon Parametreleri
2026.09 sürümünden itibaren gateway, Ortam Kotası, Ortam Daraltması, Mesaj Sayısı, Daraltma Zaman Miktarı/Birimi, Periyot Tipi, Kota/Throttling Sayım Modu ve Kota/Throttling Limit Değişimi Davranışı alanlarını okumaz. Bu alanlar yükseltme sırasında otomatik olarak Limit Planı limitlerine taşınmıştır — bkz. Limit Planları → Yükseltmede Taşınan Legacy Limitler. Bu alanlar artık ekranda gösterilmez; limitleri yönetmek için Limit Planları ekranını kullanın.
Ortam bazlı AI token bütçesi ayarı (LLM Gateway'lerde, etkinse) de aynı şekilde artık gateway tarafından okunmaz — yükseltmede otomatik olarak bir AI Token Limiti limitine taşınmıştır (bkz. Limit Planları → AI Bütçeleri); bundan sonra bu bütçeyi Limit Planları ekranından yönetin. 2026.10.0 sürümünde erişim satırındaki ortam bazlı AI token bütçesi ve AI Bütçe Kaynağı alanı tamamen kaldırıldı; değerler yükseltmede silinir, Limit Planına dönüştürülmez. Tüketiciye uygulanan AI Token Limiti limit planı her zaman geçerlidir. Bkz. Desteği Sonlandırılanlar ve Kaldırılanlar.
Erişim otoritesi olan Geçerliliğini Yitirme Zamanı, Ortam Listesi, İzin Verilmeyen Metodlar alanları bu değişiklikten etkilenmez, aynen geçerlidir.
Erişim konfigürasyonu için kullanılan alanlar aşağıdaki tabloda görülmektedir:
| Alan | Açıklama |
|---|---|
| Geçerliliğini Yitirme Zamanı (Expires On) | Bu tarih değerinin girilmesi durumunda Tüketici bu tarih geldiği zamandan itibaren (gece 00.00'dan itibaren geçerli olmak üzere) API Proxy'e erişemez hale gelir. Boş kalması durumunda pasif hale gelmediği sürece API Proxy'e erişmeye devam eder. Bu tarihin gelmesi sadece bu API Proxy'e erişimi kısıtlar, diğer API Proxy'lere erişimde bir değişiklik yapmaz. |
| Ortam Listesi (Environment List) | Tüketicinin API Proxy'e erişimini, API Proxy'nin yüklendiği her ortam için ayrı ayrı açar ya da kapatır. |
| İzin Verilmeyen Metodlar (Disallowed Methods) | Tüketicinin sahip olduğu rollerinden bağımsız olarak API Proxy'nin herhangi bir metoduna erişmemesi isteniyorsa, burada API Proxy'nin erişime kapatılmak istenen metodları seçilir. Ön tanımlı olarak tüketici ile API Proxy'nin tüm metodlarına erişim sağlanabilir. |
| Kaydet ve Yükle Tuşu (Save and Deploy) | Ayarların/değişikliklerin tamamlanması sonrasında Kaydet ve Yükle (Save and Deploy) tuşuna basılarak ayarların aktifleşmesi sağlanır. |
Erişim İzinlerinin Tekilliği
Bir tüketicinin belirli bir API Proxy'e erişim izni tek bir kayıtta tutulur. Ekranda kalıp Kaydet ve Yükle tuşuna birden çok kez bassanız da aynı izin için yeni bir kayıt oluşmaz; ilk kaydetmede oluşan kayıt sonraki kaydetmelerde güncellenir.
Portal üzerinden bir API Ürünü aboneliğiyle gelen erişim izinleri bunun dışındadır. Bu izinler abone olunan ürüne bağlı olarak tutulduğundan, aynı tüketici ve aynı API Proxy için farklı ürün abonelikleri ayrı kayıtlar olarak listelenebilir. Her kayıt kendi ürün aboneliğine aittir ve onunla birlikte kaldırılır.
2026.09.1 öncesi sürümlerde aynı izin her kaydetmede yeniden oluşabiliyordu. Bu sürüme yükseltirken mevcut mükerrer kayıtlar otomatik olarak tekilleştirilir: en eski kayıt korunur, üzerine diğer kopyalardaki kısıtlar (en erken geçerlilik bitiş tarihi, izin verilmeyen metotların birleşimi, herhangi bir kopyada kapatılmış ortamlar) uygulanır. Tekilleştirme erişim yetkisini genişletmez.
Yükseltmeyi beklemeden temizlik yapmanız gerekiyorsa Apinizer ekibinden temizlik betiğini talep edebilirsiniz.